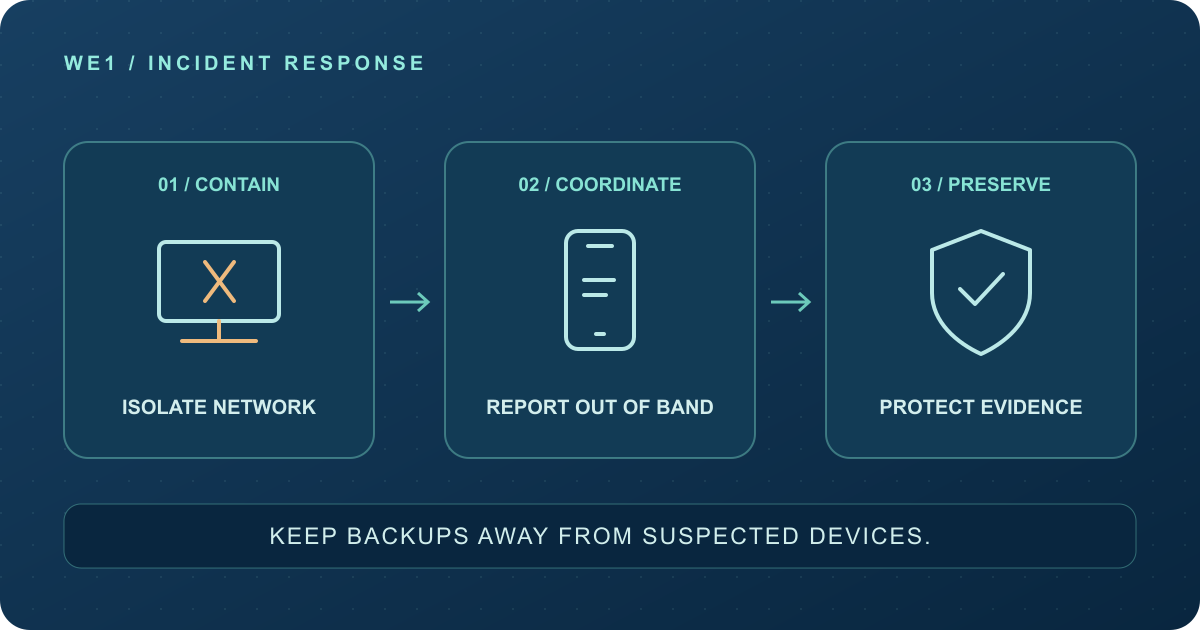
پاسخ کوتاه: ارتباط را جدا کنید و رخداد را هماهنگ گزارش دهید
اگر پیام باجخواهی، رمزشدن گستردهٔ فایلها یا هشدار معتبر باجافزار دیدهاید، کار با دستگاه را متوقف و ارتباط شبکهٔ آن را قطع کنید. از تلفن یا مسیر ارتباطی جدا، تیم مسئول را خبر کنید. بکاپ را به دستگاه مشکوک وصل نکنید و برای امتحان، فایلها را حذف یا ویندوز را نصب مجدد نکنید؛ ابتدا مهار و حفظ شواهد لازم است.
این راهنما برای تصمیمهای اولیهٔ کاربر و مدیر کسبوکار است؛ پاکسازی یا بازیابی کامل یک حمله را جایگزین نمیکند. اگر سازمان برنامهٔ پاسخ به رخداد دارد، همان برنامه و هماهنگی تیم مسئول اولویت دارد. در سامانههای حیاتی، تصمیم قطع سرویس باید با مسئول عملیاتی و ملاحظات ایمنی هماهنگ شود.
۱. چه نشانههایی را جدی بگیریم؟
بازنشدن همزمان تعداد زیادی فایل، تغییر ناگهانی پسوندها، پیام درخواست پول یا هشدار ابزار امنیتی میتواند نشانهٔ رخداد باشد. یک فایل خراب بهتنهایی اثبات باجافزار نیست؛ با این حال، وجود چند علامت همزمان را با آزمون و خطای بیشتر روی اطلاعات واقعی بررسی نکنید.
باجافزار ممکن است با سرقت اطلاعات هم همراه باشد. بنابراین بازگشت فایلها به معنی پایان همهٔ پیامدها نیست. راهنمای مشترک CISA و نهادهای همکار، رمزگذاری و تهدید به افشای داده را جدا مطرح میکند. راهنمای رسمی StopRansomware
| وضعیت | کار اولیه | ارجاع برای بررسی |
|---|---|---|
| نشانهٔ آلودگی روی یک رایانه | توقف کار و جداسازی اتصال شبکه | تیم IT دامنهٔ ارتباطها و شواهد را بررسی کند. |
| چند سیستم یا پوشهٔ مشترک درگیرند | اعلام فوری از مسیر جدا؛ دستنزدن به تجهیزات مشترک بدون هماهنگی | مهار در سطح شبکه و اولویت سرویسها با تیم مجاز است. |
| فقط ایمیل مشکوک دریافت شده | بازنکردن لینک و پیوست و گزارش پیام | مشخص شود کلیک، ورود رمز یا اجرای فایل رخ داده است یا نه. |
| بکاپ ظاهراً موجود است | متصلنکردن آن به دستگاه مشکوک | سلامت نسخه و محیط بازگردانی پیش از استفاده تأیید شود. |
۲. دستگاه را از شبکه جدا کنیم یا خاموش کنیم؟
برای رایانهٔ معمولی، کابل شبکه را جدا و Wi-Fi و اتصال شبکهٔ دیگر مانند هاتاسپات را قطع کنید. قطع اینترنت بهتنهایی ممکن است ارتباط با فایلسرور داخلی را قطع نکند. تیم فنی میتواند بسته به محیط از جداسازی مدیریتی هم استفاده کند؛ کاربر نباید برای امتحان، تنظیمات سوئیچ یا فایروال کل شرکت را تغییر دهد.
خاموشکردن یا ریاستارت، قدم پیشفرض نیست. اگر جداسازی شبکه ممکن است، دستگاه را جدا نگه دارید تا شواهد حافظه از بین نرود. راهنمای StopRansomware خاموشکردن را فقط وقتی جداسازی با روشهای دیگر ممکن نیست برای محدودکردن گسترش مطرح میکند؛ این انتخاب هزینهٔ ازدسترفتن شواهد حافظه را دارد و باید با تیم مسئول هماهنگ شود.
مایکروسافت هم در رویکرد پاسخ به باجافزار، حفظ سیستمهای موجود، بررسی حسابها و جداسازی سامانهٔ درگیر را بخشی از واکنش هماهنگ میداند. این کار با پاککردن سریع فایل مشکوک تمام نمیشود. رویکرد پاسخ به باجافزار مایکروسافت
۳. چه اطلاعاتی را به تیم مسئول بدهیم؟
- زمان مشاهدهٔ اولین نشانه و آخرین زمان کار عادی، همراه با منطقهٔ زمانی.
- نام یا شناسهٔ دستگاه و واحد کاری درگیر.
- نشانهٔ قابل مشاهده: پیام باج، پسوند تازه یا متن هشدار امنیتی.
- کار انجامشده: بازکردن پیوست، اجرای برنامه یا ورود اطلاعات؛ بدون حدس و سرزنش.
- اقدام مهار انجامشده و اینکه چه ارتباطهایی قطع شدهاند.
از صفحه عکس بگیرید اگر این کار بدون تعامل بیشتر ممکن است. یادداشت کنید؛ برای گزارش، فایل آلوده را روی فلش یا کامپیوتر همکار کپی نکنید. حفظ و استخراج لاگها، نمونهها و تصویر حافظه باید طبق روال تیم متخصص انجام شود. رمز، کلید و فایل محرمانه را در گروه یا تیکت عمومی قرار ندهید.
«ساعت ۱۰:۱۵ روی دستگاه واحد فروش، چند سند باز نشد و پیام باج دیده شد. کابل و Wi-Fi جدا شدهاند؛ دستگاه روشن است. نام سه پوشهٔ درگیر و عکس صفحه آماده است. بکاپ وصل نشده.» این نمونه فقط شکل گزارش را نشان میدهد و گزارش رخداد واقعی نیست.
۴. بکاپ را وارد محیط آلوده نکنید
یک نسخهٔ ظاهراً قدیمی الزاماً سالم نیست و تازهترین نسخه هم الزاماً قابل استفاده نیست. زمان شروع دسترسی مهاجم ممکن است قبل از پیام باج باشد. نسخه، مقصد و وابستگیهای بازیابی باید توسط تیم مسئول ارزیابی شوند؛ چند فایل بازشده بهتنهایی سلامت کل محیط را اثبات نمیکند.
NCSC توصیه میکند نسخههای جدا نگهداری و بازگردانی مرتب آزموده شوند؛ برای بازیابی، بکاپ فقط به دستگاه شناختهشدهٔ سالم متصل و از نظر بدافزار بررسی شود. راهنمای حفاظت و بازگردانی بکاپ در رخداد بدافزاری
مسئول بکاپ باید بداند نسخهها کجا هستند و چه حسابی اختیار حذف دارد. در جریان بحران، تغییرات مدیریتی گسترده را خودسرانه انجام ندهید. برای آمادگی قبل از حادثه، برنامهٔ بکاپ ۳-۲-۱ برای شرکتها و تفاوت بکاپ با کپی و Sync به روشنشدن این وابستگیها کمک میکنند.
۵. چه کارهایی میتواند خسارت را بیشتر کند؟
- نصب مجدد یا پاکسازی عجولانه، قبل از ثبت شواهد و تعیین دامنهٔ رخداد.
- اتصال دیسک سالم یا بکاپ به دستگاه مشکوک برای امتحان بازشدن فایل.
- اجرای ابزار رمزگشایی ناشناس روی تنها نسخهٔ فایلها.
- ارسال نمونهٔ محرمانه به سایت یا فرد نامشخص برای «تست رایگان».
- استفاده از رایانهٔ مشکوک برای تغییر رمز حسابهای مدیریتی.
- بازگرداندن سیستم به شبکه فقط به این دلیل که یک اسکن هشدار نداده است.
پرداخت باج راه تضمینشدهٔ رمزگشایی، حذف دسترسی مهاجم یا جلوگیری از افشای داده نیست. تصمیمهای مدیریتی، گزارشدهی و تعهدات سازمان باید با مسئولان مربوط و مشاور ذیصلاح بررسی شوند؛ این مقاله تعیینکنندهٔ الزام حقوقی یک کسبوکار نیست.
۶. چه زمانی بازگشت به کار قابل بررسی است؟
از تیم پاسخگویی یک برنامه با مسئول مشخص بخواهید: چه سیستمهایی درگیر بودهاند، مسیر ورود چگونه بسته شده، حسابها و دسترسیها چه وضعی دارند، نسخهٔ بازیابی چگونه انتخاب شده و کدام سرویس اول برمیگردد. نتیجه باید قابل ثبت باشد، نه فقط «فایلها باز شدند».
در بازگشت مرحلهای، مالک هر سرویس کارکرد موردنیاز را تأیید و تیم فنی وضعیت امنیت و پایش را کنترل میکند. زمان بازگشت را قبل از شناخت دامنهٔ حادثه قطعی فرض نکنید. اگر منشأ اولیه ایمیل بوده، راهنمای تشخیص و گزارش فیشینگ برای اصلاح روال کارکنان مفید است.
برای آمادگی شرکت، خدمات امنیت شبکه و اطلاعات و خدمات بکاپ و بازیابی ویوان به ارزیابی دسترسی، پوشش نسخهها و برنامهٔ بازگردانی مرتبطاند. صفحهٔ درخواست سایت جای کانال اضطراری داخلی سازمان را نمیگیرد.
پرسشهای پرتکرار
با دیدن پیام باج فوراً دستگاه را خاموش کنیم؟
اولویت معمول، جداسازی شبکه و هماهنگی با تیم مسئول است. خاموشکردن در صورت ناممکنبودن جداسازی میتواند برای مهار لازم شود، ولی شواهد حافظه را از بین میبرد.
بکاپ داریم؛ میتوانیم فوراً آن را برگردانیم؟
ابتدا سلامت نسخه و محیط مقصد و دامنهٔ رخداد بررسی شود؛ اتصال عجولانهٔ بکاپ به سیستم مشکوک خطر دارد.
تغییر پسوند فایلها مشکل را حل میکند؟
اگر محتوا رمز شده باشد، تغییر نام آن را رمزگشایی نمیکند. روی تنها نسخهٔ فایلها آزمایش نکنید.
پرداخت باج برگشت اطلاعات را تضمین میکند؟
خیر. بازشدن داده، حذف دسترسی مهاجم و جلوگیری از افشا تضمین نمیشود.
برای درخواست کمک چه چیزی نفرستیم؟
رمز، کلید بکاپ، فایل آلوده و اطلاعات محرمانه را از مسیر عمومی نفرستید؛ شیوهٔ انتقال شواهد باید با تیم مسئول تعیین شود.
منابع و حدود مقاله
راهنمای مشترک StopRansomware در وبسایت رسمی IC3، رویکرد مایکروسافت و راهنمای NCSC در بخشهای مرتبط لینک شدهاند. این متن برای مهار اولیه و ارجاع است؛ پاکسازی، جرمیابی و تأیید سلامت نیازمند بررسی محیط واقعیاند.
برنامهٔ حفاظت و بازگردانی شرکت را بازبینی کنیم؟
برای بررسی آمادگی، نوع سرویس و نیاز خود را بنویسید. اگر رخداد فعال دارید، همزمان از مسیر اضطراری داخلی با مسئول فناوری اطلاعات تماس بگیرید.
ثبت درخواست بررسی