تعریف مهمان
دامنهٔ شبکه و دسترسی لازم را مشخص کنید.
در حال آمادهسازی صفحه
اینترنت مهمان را کنترلشده ارائه کنیم. صفحهٔ ورود باید به هویت، سیاست مصرف و جداسازی شبکه متصل باشد؛ فرم زیبا بهتنهایی امنیت Wi-Fi یا جلوگیری از دسترسی به منابع داخلی را ایجاد نمیکند.
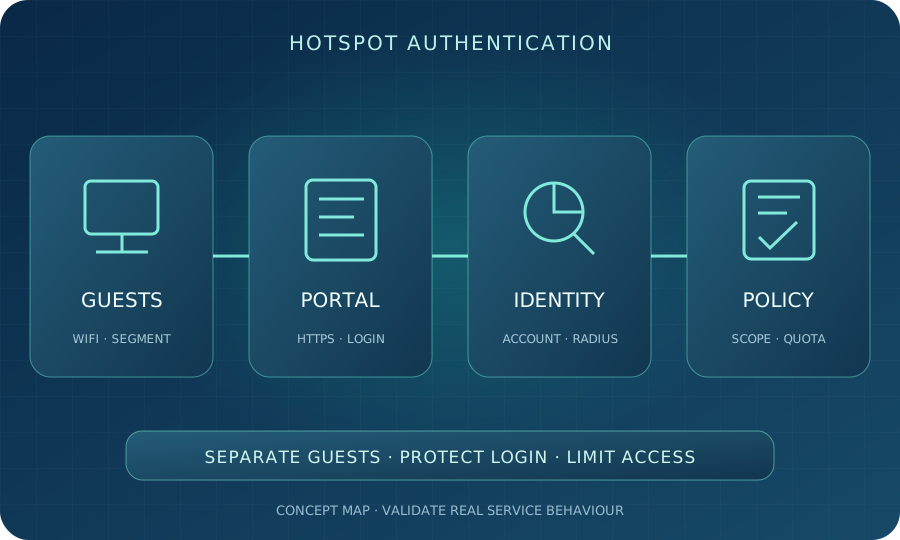
نقشهٔ مفهومی آموزشی؛ احراز هویت مرورگر با رمزنگاری بیسیم و تفکیک شبکه متفاوت است.
در این راهنما، Hotspot به دسترسی کنترلشدهٔ اینترنت با صفحهٔ ورود یا Captive Portal اشاره دارد، نه صرفاً اشتراک اینترنت تلفن. کاربر پیش از دسترسی مورد انتظار، هویت یا شرایط تعریفشده را طی میکند و سیاست مصرف بر او اعمال میشود.
راهنمای HotSpot در RouterOS احراز هویت با پایگاه محلی یا RADIUS را از قابلیتها معرفی میکند. محصول و نسخهٔ واقعی باید بررسی شوند؛ این مثال به معنی مناسببودن یک روش برای همهٔ هتلها و سازمانها نیست.
دامنهٔ شبکه و دسترسی لازم را مشخص کنید.
حساب، صفحه و مسیر احراز هویت را طراحی کنید.
مدت، سهمیه و سطح دسترسی را هماهنگ کنید.
ورود، خروج، محدودیت و حالت خطا را بررسی کنید.
تعداد کاربران همزمان، مدت حضور، نوع دستگاه و روش صدور دسترسی را مشخص کنید. اینترنت مهمان در یک دفتر با کاربران بلندمدت یا محیط پرتردد، نیاز یکسان ندارد. نحوهٔ پشتیبانی هنگام مشکل ورود هم باید روشن باشد.
روش شناسایی، سطح اطمینان و اطلاعات لازم را جدا تعیین کنید. داشتن شمارهٔ تلفن یا کد دسترسی، بهتنهایی هویت واقعی فرد را برای همهٔ اهداف اثبات نمیکند. جمعآوری اطلاعات غیرضروری، جای کنترل درست شبکه را نمیگیرد.
شبکهٔ مهمان باید به دامنهٔ مورد نیاز دسترسی داشته باشد، نه پنل مدیریت تجهیزات یا سرویسهای داخلی سازمان. VLAN یا نام جدا بهتنهایی کافی نیست؛ قواعد مسیر و دسترسی و رفتار دستگاهها نیز باید بررسی شوند.
جلوگیری از ارتباط غیرضروری میان مهمانها، کنترل دسترسی مدیریت و آزمون مسیر ممنوع در طرح قرار بگیرند. فایروال سازمانی مکمل صفحهٔ ورود است. Captive Portal جای حفاظت لایهٔ بیسیم یا رمزنگاری برنامهها را نمیگیرد.
روش حساب یا کد موقت با نیاز و توان نگهداری انتخاب شود. حساب مشترک دائمی، لغو و پیگیری را دشوار میکند. زمان اعتبار، نشستهای همزمان و مسئول صدور یا لغو دسترسی از قبل تعریف شوند.
RADIUS میتواند در محصول پشتیبانیشده به مدیریت هویت و حسابداری کمک کند، اما ارتباط امن، سلامت سرویس و رفتار هنگام خطا باید آزموده شوند. پایگاه محلی و سامانهٔ مرکزی، دامنهٔ مدیریت یکسان ندارند. راز ارتباط و رمز کاربر در لاگ یا مستند عمومی ذخیره نشوند.
نام دامنه و گواهی معتبر و مسیر ورود با دستگاههای هدف بررسی شوند. کاربر نباید برای ورود مجبور به نادیدهگرفتن هشدار گواهی یا نصب گواهی ناشناس شود. اطلاعات ورود روی مسیر حفاظتنشده فرستاده نشوند.
RFC 8908 برای Captive Portal API سازوکاری برای اطلاع از وضعیت دسترسی معرفی میکند. استفاده و پشتیبانی واقعی آن به بستر وابسته است؛ بازشدن خودکار صفحه روی همهٔ دستگاهها را تضمین نکنید. روش جایگزین امن و راهنمای کوتاه ورود داشته باشید.
سقف نرخ، حجم مصرف، مدت اعتبار و تعداد نشستها مفاهیم جدا هستند. سیاست باید در صفحه یا راهنمای مناسب قابل فهم باشد تا کاربر از قطع ناگهانی غافلگیر نشود. تغییرات هم بهصورت مستند اعمال شوند.
مدیریت پهنای باند باید با ظرفیت خط و اولویت سرویس کاری هماهنگ باشد. سهم مهمان ظرفیت تازه ایجاد نمیکند و کیفیت بیرون از دامنهٔ کنترل را تضمین نمیکند. رفتار بعد از رسیدن به سهمیه و تمدید مجاز آزموده شود.
هدف ثبت اطلاعات، افراد دارای دسترسی و مدت نگهداری را در سیاست سازمان مشخص کنید. صفحهٔ ورود، محل جمعآوری رمز شبکهٔ اصلی یا اطلاعات بیربط نباشد. حسابداری مصرف را با نگهداری همهٔ محتوای فعالیت کاربران یکسان ندانید.
گزارش ممکن است شامل حساب، زمان و شناسهٔ دستگاه باشد؛ دسترسی، انتقال و محل ذخیره حفاظت شوند. این مقاله تعیینکنندهٔ الزامات حقوقی یک کسبوکار نیست؛ شرایط نگهداری و اطلاعرسانی سازمان پیش از اجرا روشن شوند.
مسیرها و سرویسهای لازم پیش از ورود، محدود و مشخص باشند. DNS، IPv4/IPv6 و اتصال دستگاههای هدف بررسی شوند تا راه ناخواستهای برای دورزدن سیاست باقی نماند. بازکردن گستردهٔ دسترسی پیش از ورود، راهکار عمومی رفع خطا نیست.
برای چند WAN و Hotspot، سازگاری روش و نسخه بررسی شود. در خرابی سامانهٔ هویت یا اینترنت، رفتار شبکه باید مطابق سیاست باقی بماند؛ خطا نباید بیتوافق دسترسی نامحدود ایجاد کند. شبکهٔ فعلی را بدون پایلوت با پیکربندی آماده جایگزین نکنید.
قبل از انتشار، بکاپ و مسیر بازگشت داشته باشید و گروه محدود با دستگاههای هدف را آزموده کنید. صفحه، احراز هویت و کنترل ترافیک هرکدام معیار جدا داشته باشند؛ زیبایی صفحه، عملکرد سیاست را ثابت نمیکند.
تعداد کاربر، تجهیزات، سامانهٔ هویت، دامنه و گواهی، طراحی صفحه و نگهداری بر هزینه اثر دارند. هزینهٔ خدمت جانبی مانند پیامک، در صورت نیاز و امکان واقعی، جدا مشخص شود. امکان ورود پیامکی یا عملکرد همهٔ دستگاهها بدون بررسی وعده داده نمیشود.
محیط، تعداد استفادهکنندگان و روش دسترسی مطلوب را مشخص کنید تا صفحه، هویت و سیاست شبکه هماهنگ طراحی شوند. تعداد کاربران و هدف بررسی را در بخش پشتیبانی ویوان نت توضیح دهید؛ رمز، کلید یا تنظیمات محرمانه را در درخواست معمولی نفرستید.
فرض کنید مهمان وارد صفحه میشود و اینترنت میگیرد، اما مسیر دسترسی به سرویس داخلی نیز ناخواسته باز مانده است. موفقیت ورود، این خطای تفکیک را پنهان نمیکند.
تیم باید با مجوز، قواعد و مسیر ممنوع را بررسی و اصلاح محدود کند. پس از آن هم اینترنت مجاز و هم منع منابع داخلی دوباره آزموده میشوند؛ تحویل فقط بر اساس فرم ورود نبود.
این مثال آموزشی است، نه پروژهٔ واقعی یا نتیجهٔ عددی ویوان نت؛ روش اجرا و آزمون باید با بستر و اختیار سازمان هماهنگ شوند.
این راهنما از مجموعهٔ پهنای باند، اینترنت و ارتباطات امن ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
در این مقاله منظور دروازهٔ کنترل دسترسی با Captive Portal است. هدف، ورود و سیاست مصرف کاربران یا مهمانان سازمان است، نه صرفاً روشنکردن اشتراک اینترنت دستگاه.
خیر. حفاظت بیسیم، جداسازی مهمان و قواعد شبکه موضوعات جدا هستند. دسترسی مجاز و منع منابع داخلی باید جدا آزموده شوند.
الزاماً خیر. روش محلی یا مرکزی با مقیاس، چرخهٔ حساب و توان نگهداری انتخاب شود. محصول و ارتباط و رفتار خطای روش مرکزی باید بررسی شوند.
رفتار به سیستمعامل، شبکه، تشخیص Portal و پشتیبانی بستر وابسته است. دستگاه هدف و مسیر جایگزین امن آزموده شوند؛ هشدار گواهی نباید برای ورود دور زده شود.
خیر، نرخ و حجم و زمان اعتبار و نشست همزمان مفاهیم متفاوتاند. سیاست هرکدام و رفتار پس از پایان سهمیه مشخص و آزموده شوند.
کاربران، تجهیزات، هویت، صفحه، دامنه و گواهی و خدمت جانبی و نگهداری اثر دارند. امکانات واقعی و هزینهٔ دورهای جدا مشخص شوند؛ قیمت ثابت بدون بررسی معتبر نیست.
منابع برای مبانی و نمونهٔ روشها هستند؛ انتخاب محصول، ظرفیت و تنظیمات واقعی باید در زمان اجرا و بستر سازمان بررسی شوند.
محیط، کاربران و روش دسترسی را بگویید تا دامنهٔ هویت و کنترل مصرف مشخص شود.
ثبت درخواست مشاوره ←