شناخت ارتباطات
کاربران، سرویسها، شعب و مسیرهای لازم را ثبت کنید.
در حال آمادهسازی صفحه
ارتباط لازم برای کسبوکار، با مرزهای روشن. فایروال سازمانی زمانی مفید است که محل استقرار، قواعد دسترسی، ظرفیت و مسئول نگهداری آن مشخص باشند؛ خرید یک دستگاه یا فعالکردن چند گزینه، پایان پروژهٔ امنیت شبکه نیست.
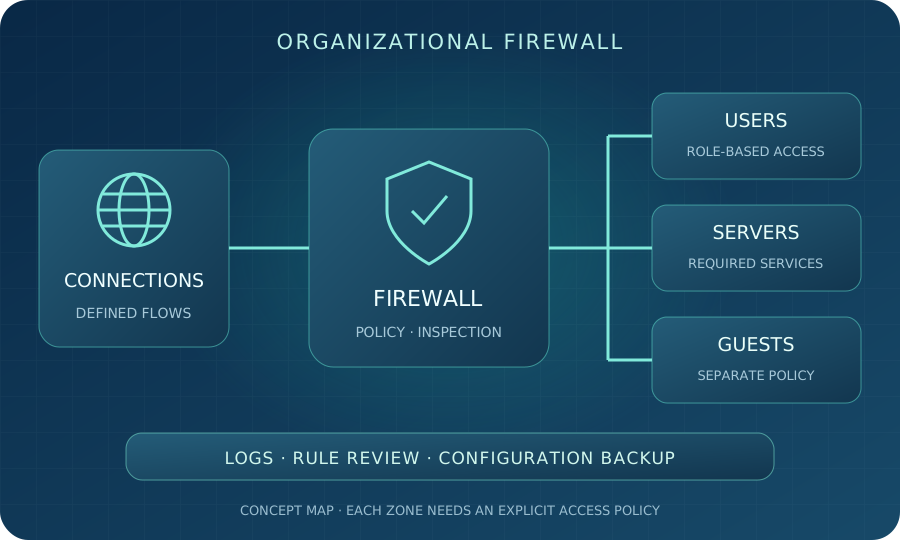
نقشهٔ مفهومی آموزشی؛ ارتباط هر بخش با سیاست مشخص کنترل میشود، نه با اعتماد پیشفرض.
فایروال، ارتباط شبکه را بر اساس قواعد تعیینشده کنترل میکند. در راهنمای فایروال و سیاست فایروال NIST، این کنترل بین شبکهها یا میزبانهای دارای وضعیت امنیتی متفاوت تعریف شده است. نقش آن فقط بستن یک پورت نیست؛ باید ترافیک مجاز از مسیر درست عبور کند و ارتباط غیرمجاز محدود شود.
این راهنما برای تصمیمگیری دربارهٔ طراحی و راهاندازی فایروال در سازمان است، نه دستور نصب یک محصول یا مجموعهٔ قواعد آماده برای همهٔ شبکهها. نوع سرویسها، محل اطلاعات و نیاز کاربران، طراحی را تغییر میدهند. هیچ فایروالی بهتنهایی امنیت کامل شبکه را تضمین نمیکند.
کاربران، سرویسها، شعب و مسیرهای لازم را ثبت کنید.
مرز شبکه، قواعد، ظرفیت و مدیریت را مشخص کنید.
پایلوت و مهاجرت را با بکاپ و مسیر بازگشت انجام دهید.
نتیجه، مسئولیتها و روال بازبینی قواعد را ثبت کنید.
وقتی دسترسی به اینترنت و سرویسهای داخلی بدون سیاست روشن است، شبکهٔ مهمان با کاربران سازمان مخلوط شده یا انتشار یک خدمت روی اینترنت به کنترل دقیقتری نیاز دارد، طراحی فایروال باید بررسی شود. هدف، تعیین مرز ارتباط است؛ نه صرفاً زیادکردن تجهیزات امنیتی.
فایروال میتواند دستگاه مستقل، نرمافزار روی میزبان یا یک ماشین مجازی در مسیر شبکه باشد. محل اجرا را با محل سرویسها، منابع بستر و مسئول نگهداری هماهنگ کنید. فایروال روی سیستم کاربر و فایروال کنترلکنندهٔ ارتباط بین شبکهها نقش یکسانی ندارند و ممکن است مکمل هم باشند.
عنوان NGFW یا فایروال نسل جدید معمولاً به امکانات فراتر از کنترل سادهٔ آدرس و پورت اشاره میکند؛ مانند شناخت برنامه یا بازرسی تهدید در محصولات پشتیبانیشده. اما امکانات دقیق، مجوز، محدودیت نسخه و روش فعالسازی را باید در محصول منتخب بررسی کرد. وجود نام قابلیت در معرفی محصول، به معنی فعالبودن یا کفایت آن در شبکهٔ شما نیست.
انتخاب برند یا مدل، بعد از نیازسنجی انجام شود. اگر راهکار مجازی بررسی میشود، منابع میزبان، مسیر عبور ترافیک و اثر خرابی بستر هم دیده شوند. راهنمای راهاندازی سرور مجازیسازی برای شناخت این بستر مکمل است؛ مجازیبودن، مسئولیت طراحی و پشتیبانی را حذف نمیکند.
ترافیک اوج، تعداد نشستهای همزمان، نوع برنامهها، ارتباط شعب و قابلیتهای بازرسی مورد استفاده را ثبت کنید. ظرفیت فایروال ساده را با ظرفیت همراه با بازرسی تهدید یا VPN یکسان فرض نکنید. برای نمونه، دیتاشیت فایروال مجازی Cisco شاخصهای عملکرد متفاوتی را برای ترکیب قابلیتها ارائه میکند و نتیجه را وابسته به محیط و ترافیک میداند.
عدد دیتاشیت نقطهٔ شروع مقایسه است، نه تضمین عملکرد هر سازمان. روش آزمون، امکانات فعال و شرایط مجوز را کنار عدد بخوانید. برای بستر مجازی، منابع تخصیصیافته و محدودیتهای میزبان نیز در ارزیابی قرار گیرند. ظرفیت رشد آینده باید بر اساس برنامهٔ توسعهٔ واقعی باشد، نه درصد دلخواه ثابت.
اگر ارتباط حساس از مسیر فایروال عبور نکند، قاعدهٔ نوشتهشده روی آن قادر به کنترل همان مسیر نیست. نقشهٔ مسیر ترافیک، Gatewayها و ارتباط بین بخشها را قبل از اجرا بررسی کنید. گذاشتن یک دستگاه کنار روتر، بدون تعیین مسیر و نقش آن، طراحی امنیتی کامل ایجاد نمیکند.
راهنمای تفکیک شبکه CISA، تقسیم شبکه و محدودکردن ارتباط بخشها را برای کنترل دسترسی توضیح میدهد. در طراحی سازمانی، کاربران، منابع حساس و خدماتی که از بیرون قابل دسترسیاند باید مرزهای روشن داشته باشند. VLAN بهتنهایی سیاست دسترسی را تعیین نمیکند؛ ارتباط میان بخشها هم باید کنترل شود.
برای شبکهٔ مهمان، دسترسی به اینترنت با دسترسی به فایلسرور یا سامانهٔ مالی یکسان نیست. برای خدمت عمومی، جداسازی از منابع داخلی و تعریف ارتباطات ضروری بررسی شود. جزئیات ساختار فیزیکی و مسیرهای ارتباط با بخش شبکه و زیرساخت فیزیکی و نیاز اتصال شعب با ارتباطات امن هماهنگ شوند.
هر قاعده باید هدف و مالک داشته باشد: مبدأ، مقصد، خدمت یا برنامهٔ مجاز، جهت ارتباط و دلیل نیاز. سیاست پایه را بر محدودکردن ارتباطات غیرضروری و مجازکردن نیازهای تأییدشده بنا کنید. در راهنمای سیاست فایروال NIST نیز تدوین و آزمون سیاست پیش از بهرهبرداری مورد توجه است.
ترتیب ارزیابی و تداخل قواعد را طبق مستندات همان بستر بررسی کنید. یک قاعدهٔ عمومی ممکن است اثر قاعدهٔ محدودتر را از بین ببرد. بهجای بازکردن همهٔ ارتباطات برای رفع یک خطا، نیاز برنامه و رخداد مربوط را شناسایی و تغییر محدود را آزمون کنید. استثنای موقت باید مالک، دلیل و زمان بازبینی داشته باشد.
اجازهٔ ارتباط با سرور، جای مجوز پوشه یا حساب برنامه را نمیگیرد. کنترل شبکه باید با مدیریت دسترسی کاربران هماهنگ باشد. همچنین NAT یا تغییر آدرس، جای سیاست امنیتی نیست؛ انتشار یک سرویس نیاز به بررسی دسترسی و امنیت خود برنامه دارد.
برای ارتباط دورکاری، دسترسی کاربر پس از ورود نیز محدود شود. اتصال امن به سازمان نباید به معنی دسترسی به تمام منابع باشد. این موضوع در راهنمای ایجاد دسترسی دورکاری جدا توضیح داده شده است؛ آن مقاله جای طراحی قواعد بین بخشهای شبکه نیست.
خروجی نیازسنجی باید یک فهرست ارتباطات تأییدشده باشد. وابستگیهای ناشناختهٔ برنامه، پس از اعمال سیاست محدودکننده به شکل قطعی ظاهر میشوند؛ شناخت آنها پیش از تغییر، بخشی از پروژه است. دسترسی مدیریتی و اطلاعات محرمانه نیز از مسیر امن و با اختیار مالک سازمان تحویل گرفته شوند.
قبل از تغییر مسیر اصلی، مسئول تصمیمگیری برای بازگشت و شرایط آن روشن باشند. آزمون فقط بازشدن یک وبسایت نیست؛ ورود به برنامهها، دسترسی به منابع مجاز و محدودیت منابع غیرمجاز باید از محلهای واقعی انجام شوند. معیارهای امنیت و عملکرد هر دو در پذیرش پروژه قرار گیرند.
اگر توقف فایروال برای کسبوکار مهم است، معماری افزونه بررسی شود. قابلیت HA، سازگاری تجهیزات، مسیرها، منابع برق و روش همگامسازی باید متناسب با محصول و طرح ارزیابی شوند. داشتن دو دستگاه بهتنهایی نبود اختلال را تضمین نمیکند؛ جابهجایی مسیر و رفتار نشستها در آزمون مورد توافق بررسی شوند.
صفحهٔ مدیریت و حسابهای دارای اختیار بالا باید از مسیر محدود و قابل کنترل در دسترس باشند. دسترسی مدیریتی را عمومی و بیضابطه نکنید. حسابهای شخصی مدیران، سطح اختیار لازم و احراز هویت چندمرحلهای در بستر پشتیبانیشده بررسی شوند؛ مسیر اضطراری نیز باید ثبتشده و تحت کنترل باشد.
برای رخدادها، مشخص کنید چه چیز ثبت میشود، چه مدت نگهداری میشود و چه کسی آن را بررسی میکند. هشدار بدون مسئول پاسخگویی، جای فرآیند رسیدگی را نمیگیرد. زمان دستگاهها، دسترسی به گزارش و حفاظت از اطلاعات ثبتشده باید با سیاست سازمان هماهنگ باشند.
نسخهٔ پشتیبان تنظیمات و روش بازیابی، بخشی از نگهداریاند. بهروزرسانی Firmware و قواعد تشخیص، وضعیت اشتراک و بازبینی مجوزهای موقت نیز برنامه داشته باشند. تغییر نسخه بدون بررسی سازگاری و مسیر بازگشت انجام نشود. برای روال پایش و حفاظت داده، بخشهای مانیتورینگ و پشتیبانی و پشتیبانگیری و بازیابی را ببینید.
برآورد شامل دستگاه یا منابع مجازی، مجوز و اشتراک، طراحی قواعد، انتقال تنظیمات، آزمون، آموزش و نگهداری است. تعداد شعب، امکانات بازرسی، نیاز افزونگی و پیچیدگی شبکه میتوانند دامنهٔ کار را تغییر دهند. هزینهٔ اولیه را از تمدیدها و هزینهٔ دورهای بهرهبرداری جدا کنید.
دو پیشنهاد را با محدودهٔ یکسان مقایسه کنید: چه قابلیتهایی فعالاند، چه آزمونی تحویل داده میشود و پشتیبانی چه چیزی را شامل میشود؟ قیمت روز، وضعیت مجوز و دسترسی به پشتیبانی باید هنگام تهیهٔ پیشنهاد بررسی شوند. این راهنما مدل خاص، قیمت ثابت یا تضمین کاهش هزینه ارائه نمیکند.
برای شروع، تعداد تقریبی کاربران و شعب، سرویسهای اصلی، تجهیزات فعلی و مشکل یا هدف خود را در بخش پشتیبانی ویوان نت توضیح دهید. رمز، کلید VPN یا فایل تنظیمات حاوی اطلاعات محرمانه را در درخواست عمومی قرار ندهید. پس از نیازسنجی، محدودهٔ طراحی، اجرا و تحویل قابل تعریف است.
فرض کنید کاربران اداری، سرورها و دستگاههای مهمان از شبکهای بدون مرز روشن استفاده میکنند. هدف، حفظ اینترنت مهمان و جلوگیری از دسترسی او به فایلسرور است؛ همزمان کاربران مجاز باید بتوانند کار روزمره را انجام دهند.
ابتدا بخشها، مسیر ترافیک و وابستگی برنامهها ثبت میشوند. طرح شامل تفکیک مناسب و قواعد ارتباط بین بخشهاست. پایلوت با کاربران منتخب انجام میشود: مهمان اینترنت دارد اما به فایلسرور دسترسی ندارد؛ کاربر مجاز هم ورود و عملیات کاری خود را آزمون میکند. صرف ساخت VLAN بدون کنترل ارتباط میان بخشها کافی نیست.
پس از پذیرش، تغییر با برنامهٔ بازگشت اجرا میشود و نتیجه و مسئول نگهداری ثبت میشوند. این سناریو پروژهٔ واقعی ویوان نت نیست و جلوگیری از همهٔ حملات یا نبود قطعی را تضمین نمیکند.
این راهنما از مجموعهٔ امنیت شبکه و اطلاعات ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
خیر. فایروال یکی از لایههای حفاظت است و جای امنیت دستگاهها، مدیریت حسابها، بهروزرسانی و بکاپ را نمیگیرد. قواعد، محل استقرار، پایش و نگهداری باید متناسب با نیاز سازمان طراحی و آزموده شوند.
تعداد کاربران فقط یکی از معیارهاست. ترافیک اوج، نشستهای همزمان، VPN، امکانات بازرسی، رابطها، رشد آینده و شرایط مجوز هم مهماند. ظرفیت باید با قابلیتهای مورد استفاده و بار واقعی مقایسه شود؛ یک عدد کاربران برای همهٔ شبکهها کافی نیست.
انتخاب به محل اجرای سرویسها، منابع بستر، نیاز تفکیک، ظرفیت و توان نگهداری بستگی دارد. فایروال مجازی به میزبان و معماری شبکه وابسته است؛ دستگاه مستقل هم بدون سیاست و نگهداری مناسب، راهکار کامل نیست.
نتیجه به ظرفیت، نوع ترافیک و قابلیتهای فعال بستگی دارد. بار واقعی و زمان پاسخ برنامه باید قبل و بعد از تغییر سنجیده شوند. کندی احتمالی با بررسی مسیر، منابع و قواعد عیبیابی شود؛ خاموشکردن عمومی کنترلها راهحل دائمی مناسبی نیست.
به معماری، مسیر ترافیک و روش تغییر بستگی دارد. پایلوت، پنجرهٔ نگهداری، اطلاعرسانی و مسیر بازگشت لازماند. وجود دستگاه دوم یا قابلیت HA هم بهتنهایی نبود اختلال را تضمین نمیکند و باید در دامنهٔ توافقشده آزموده شود.
تجهیزات یا منابع مجازی، مجوز و اشتراک، ظرفیت، تعداد شعب، طراحی قواعد، مهاجرت، آزمون و نگهداری اثر دارند. هزینهٔ اجرای اولیه و هزینهٔ دورهای جدا برآورد شوند؛ مدل و قیمت بدون نیازسنجی قابل اتکا نیستند.
راهنمای NIST برای مبانی سیاست فایروال است؛ امکانات و تنظیمات محصول باید با مستندات نسخهٔ واقعی پروژه تطبیق داده شوند. ارجاع به دیتاشیت Cisco به معنی پیشنهاد قطعی این محصول نیست.
سرویسها، کاربران و محدودیتهای فعلی را توضیح دهید تا سیاست و روش اجرای مناسب بررسی شوند.
ثبت درخواست مشاوره ←