تعریف کار
کاربران، منابع لازم و دستگاههای مجاز را مشخص کنید.
در حال آمادهسازی صفحه
کار از خارج سازمان، با دسترسی مشخص به منابع لازم. راهکار دورکاری فقط اتصال به یک کامپیوتر نیست؛ باید معلوم باشد چه کسی، با چه دستگاهی، به کدام برنامه یا فایل دسترسی دارد و این دسترسی چگونه مدیریت و لغو میشود.
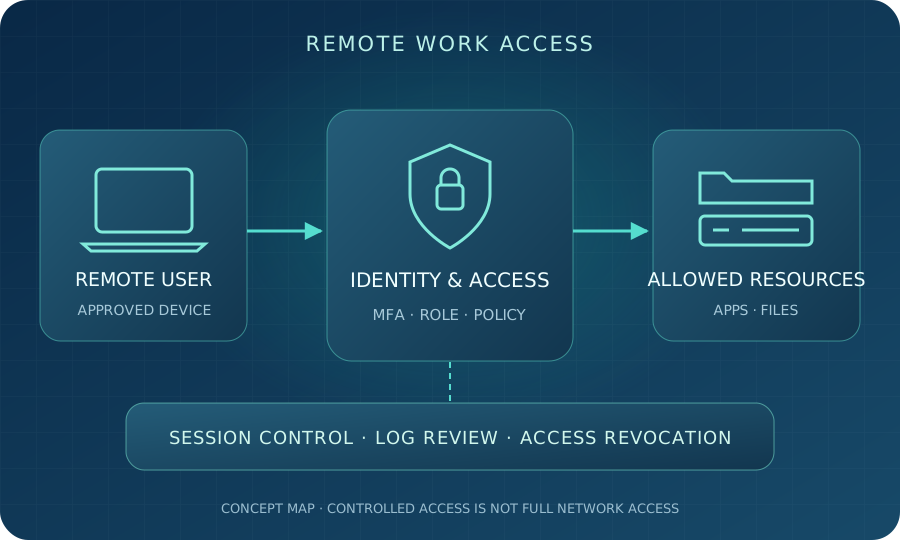
نقشهٔ مفهومی آموزشی؛ دسترسی به منابع مجاز، با اتصال نامحدود به کل شبکه یکسان نیست.
دسترسی دورکاری یعنی کاربر بتواند بیرون از محل سازمان، از منابع موردنیاز شغلی خود استفاده کند: نرمافزار حسابداری، فایل پروژه، برنامهٔ داخلی یا محیط کاری مدیریتشده. محل اجرای برنامه و روش اتصال میتوانند متفاوت باشند؛ مهم این است که کار قابل انجام و حدود دسترسی مشخص باشند.
این راهنما برای انتخاب و طراحی راهکار سازمانی است، نه دستور بازکردن پورت یا نصب نسخهٔ مشخص یک محصول. ابتدا کار واقعی کارکنان را شناسایی کنید؛ سپس مسیر اتصال، هویت، دستگاه و نگهداری را کنار هم طراحی کنید.
کاربران، منابع لازم و دستگاههای مجاز را مشخص کنید.
روش اتصال، هویت و مرز مجوزها را انتخاب کنید.
کار روزمره و محدودیت دسترسی را از بیرون سازمان بیازمایید.
روال پشتیبانی، لغو دسترسی و بازبینی را مستند کنید.
وقتی کارکنان خارج از دفتر کار میکنند، مدیر باید از سفر به یک نرمافزار دسترسی داشته باشد یا نیروی یک شعبه به منابع دفتر مرکزی نیاز دارد، بررسی راهکار دسترسی از راه دور منطقی است. اما نیاز یک کاربر به مشاهدهٔ گزارش، با نیاز کارشناس به مدیریت سرور یکسان نیست؛ نباید هر دو به یک سطح دسترسی برسند.
VPN میتواند یک مسیر ارتباطی کنترلشده برای منابع داخلی فراهم کند، اما جای تعیین مجوز برنامه و فایل را نمیگیرد. اگر کاربر فقط به یک نرمافزار نیاز دارد، بررسی کنید آیا دسترسی محدودتر همان نیاز را برطرف میکند. مسیرهای شبکه، دسترسی به سرویسها و جداسازی کاربران باید بخشی از طراحی باشند؛ اتصال VPN نباید مترادف دسترسی به همهٔ سیستمها شود.
در این روش، کاربر با محیط یا برنامهای کار میکند که در بستر سازمان اجرا میشود. در معماری Remote Desktop Services مایکروسافت، Session Host میتواند برنامه یا دسکتاپ را ارائه کند و Gateway مسیر دسترسی کنترلشده و رمزشده فراهم کند. این نقشها معادل یک تنظیم واحد روی هر رایانه نیستند.
گزینههای انتقال فایل، چاپ، کلیپبورد و زمان پایان نشست باید با نیاز کاربر و سیاست داده هماهنگ شوند. اگر برنامه به قفل سختافزاری، تجهیزات محلی یا نسخهٔ خاص سیستمعامل وابسته است، سازگاری آن در پایلوت بررسی شود. دسکتاپ مجازی نیز برای همهٔ سازمانها ضرورت ندارد؛ نوع بستر و ظرفیت با نیاز واقعی انتخاب میشوند.
اگر نرمافزار از ابتدا برای استفادهٔ وب طراحی شده، ممکن است ورود کنترلشده به همان خدمت کافی باشد. در این حالت هم مدیریت حساب، امنیت برنامه و سیاست اطلاعات لازماند. برای بررسی محل اجرا و مسئولیت نگهداری، راهنمای سرویسهای ابری سازمانی را ببینید؛ وببودن یا ابریبودن بهتنهایی تضمین امنیت نیست.
فهرست کاربران بهتنهایی کافی نیست. عملیات رایج را ثبت کنید: ورود، بازکردن پرونده، ثبت سند، دریافت گزارش یا بارگذاری فایل. این فهرست هم انتخاب روش اتصال را دقیقتر میکند و هم معیار آزمون تحویل خواهد بود. در صورت نیاز به ظرفیت جدید، موضوع با بستر مجازیسازی سرور هماهنگ بررسی شود.
برای اینترنت دورکاری یک عدد ثابت و عمومی پیشنهاد نکنید. حجم و نوع کار، تعداد نشستهای همزمان، سرعت آپلود محل سازمان، تأخیر و پایداری مسیر مهماند. سرعت دانلود بالای کاربر، مشکل آپلود محدود دفتر یا تأخیر مسیر را بهتنهایی حل نمیکند.
آزمون از شبکهٔ داخلی کافی نیست؛ عملیات واقعی را از محل کاربر و در زمان مصرف معمول تکرار کنید. کندی ممکن است از ارتباط، ظرفیت سرور، پایگاه داده یا طراحی برنامه باشد. قبل از خرید تجهیزات، محل گلوگاه را مشخص کنید. اگر قطع ارتباط قابلتحمل نیست، مسیر جایگزین و روش اطلاعرسانی بررسی و آزموده شوند؛ تضمین نبود قطعی بدون شناخت بستر قابل اتکا نیست.
راهنمای NIST برای دورکاری و دستگاههای شخصی، حفاظت از اجزای راهکار، از جمله دستگاه کاربر، و تعریف سیاست متناسب با تهدیدها را ضروری میداند. بنابراین فقط امنکردن درگاه ورودی کافی نیست؛ وضعیت دستگاه و محل نگهداری داده نیز باید بررسی شوند.
بازکردن پورت Remote Desktop روی اینترنت، بهتنهایی زیرساخت دورکاری امن ایجاد نمیکند. راهنمای مقابله با باجافزار CISA بر پرهیز از در معرض اینترنت قرار دادن RDP و استفاده از کنترلهای مناسب تأکید میکند. محدودسازی دسترسی، احراز هویت چندمرحلهای و بررسی تلاشهای ورود نیز باید در طراحی دیده شوند.
ابزار دسترسی از راه دور را با مجوز مالک سازمان و از مسیر قابل پشتیبانی انتخاب کنید. حساب، ابزار یا مسیر اضطراری فراموششده میتواند خارج از روال کنترل باقی بماند. رخدادهای مهم مانند ورود ناموفق و تغییر مجوز را در حد نیاز عملیاتی و سیاست سازمان بررسی کنید؛ ثبت رخداد جای کنترل دسترسی را نمیگیرد. جزئیات تعیین نقشها در راهنمای مدیریت دسترسی کاربران توضیح داده شده است.
در پایلوت، قطع و وصل ارتباط و ورود مجدد را هم بررسی کنید؛ باید معلوم باشد عملیات نیمهتمام چگونه مدیریت میشود. تغییرات با برنامهٔ بازگشت انجام شوند تا در صورت مشکل، کاربران داخلی یا سرویس فعلی مختل نمانند. انتخاب راهکار نباید صرفاً بر پایهٔ موفقیت یک اتصال آزمایشی کوتاه باشد.
مسئول رسیدگی به حساب قفلشده، پایان مجوز، اختلال اینترنت یا کمبود ظرفیت را از ابتدا مشخص کنید. بازبینی دورهای حسابها، نشستها، بهروزرسانی و مجوزها، بخشی از بهرهبرداری است. برای پیگیری خطا، زمان رخداد، نام خدمت و متن خطا کافی است؛ رمز یا اطلاعات محرمانه در درخواست پشتیبانی ارسال نشود.
راهکار دسترسی از راه دور، نسخهٔ پشتیبان اطلاعات سازمان نیست. بازیابی فایل و برنامه و بازگردانی تنظیمات بستر باید جدا طراحی شوند. توقف درگاه دسترسی با خرابشدن پایگاه داده یک مسئله نیست و روش رسیدگی متفاوتی دارد. برنامهٔ نگهداری را با بخشهای پشتیبانگیری و بازیابی و پشتیبانی و مانیتورینگ هماهنگ کنید.
تعداد کاربران همزمان، نوع نرمافزار، ظرفیت سرور، ارتباط، تجهیزات کنترل دسترسی، مجوز، امنیت و پشتیبانی بر هزینه اثر دارند. اجرا و پیکربندی اولیه را از هزینهٔ دورهای ارتباط، اشتراک، نگهداری و تمدید مجوز جدا کنید؛ یک برآورد بدون شناخت برنامه و مصرف واقعی قابل اتکا نیست.
شرایط مجوز بستر منتخب را پیش از خرید بررسی کنید. برای مثال، در مستندات مجوز دسترسی RDS مایکروسافت، مجوز کاربر یا دستگاه و سازگاری نسخهها مطرح است. این موضوع را با نسخه و شیوهٔ استقرار واقعی تطبیق دهید؛ امکان فنی اتصال، جای بررسی مجوز استفاده نیست. این راهنما قیمت روز یا نسخهٔ مشخصی را پیشنهاد نمیکند.
برای شروع، تعداد تقریبی کاربران، نام برنامههای موردنیاز، محل کار و نوع دستگاه را در بخش پشتیبانی ویوان نت توضیح دهید. رمز، کد ورود یا فایل حاوی دادهٔ محرمانه را در درخواست عمومی قرار ندهید. پس از نیازسنجی، محدودهٔ طراحی، اجرا و آزمون تحویل قابل تعریف است.
فرض کنید دو کارمند باید چند روز در هفته از خانه با نرمافزار حسابداری کار کنند. هدف، ثبت و مشاهدهٔ اطلاعات مجاز است، نه مدیریت سرور یا دسترسی به تمام پوشههای شرکت. ابتدا سازگاری برنامه با اجرای راه دور و سیاست نگهداری داده بررسی میشود.
در پایلوت، کاربران با حساب شخصی و مجوز محدود، روی دادهٔ آزمایشی کار میکنند. ثبت سند، دریافت گزارش، ارتباط از خانه، دسترسی غیرمجاز و قطع حساب آزموده میشوند. اگر چاپ یا انتقال فایل لازم است، همان قابلیت مشخص بررسی میشود؛ نه اینکه همهٔ انتقالها پیشفرض آزاد باشند.
انتخاب نهایی به نتیجهٔ آزمون، ظرفیت، مجوز و توان نگهداری بستگی دارد. اگر روش منتخب نیاز واقعی را پاسخ ندهد، پیش از توسعهٔ دسترسی اصلاح میشود. این سناریو پروژهٔ واقعی ویوان نت نیست و کاهش هزینه یا امنیت کامل را تضمین نمیکند.
این راهنما از مجموعهٔ مجازیسازی و پردازش ابری ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
خیر. ممکن است یک برنامهٔ وب با کنترل هویت مناسب، انتشار نرمافزار یا دسکتاپ از راه دور پاسخگو باشد. انتخاب به برنامه، محل داده، دستگاه کاربر و سیاست سازمان بستگی دارد؛ اتصال به کل شبکه برای همهٔ کاربران لازم نیست.
خیر. دسترسی مستقیم عمومی، راهکار کامل دورکاری نیست و ریسک ایجاد میکند. مسیر کنترلشده، احراز هویت چندمرحلهای در بستر پشتیبانیشده، محدودیت مجوز و بررسی رخدادها باید در طراحی لحاظ شوند؛ مسیر RDP نباید بدون کنترل مناسب عمومی شود.
عدد یکسانی برای همهٔ سازمانها وجود ندارد. نوع کار، تعداد کاربران همزمان، آپلود سمت سازمان، تأخیر و پایداری مسیر مهماند. عملیات واقعی از محل کاربر در ساعات مصرف معمول باید آزموده شود؛ فقط سرعت دانلود، معیار کافی نیست.
در صورت پذیرش سیاست سازمان و کنترلهای متناسب با حساسیت داده ممکن است. بهروزرسانی، حفاظت دستگاه، ذخیرهٔ محلی و روش قطع دسترسی باید بررسی شوند. برای اطلاعات حساس ممکن است دستگاه مدیریتشده یا محدودکردن انتقال فایل مناسبتر باشد.
علاوه بر غیرفعالکردن حساب، نشستهای فعال، مجوز برنامه، عضویت گروهها و ابزارهای دسترسی اختصاصی باید طبق قابلیت بستر بررسی شوند. نتیجه با تلاش برای ورود و دسترسی مجدد آزموده و در روال خروج کارکنان ثبت شود.
تعداد کاربران همزمان، نوع برنامه، ظرفیت سرور، ارتباط، تجهیزات کنترل دسترسی، مجوز محصول، امنیت و نگهداری مؤثرند. هزینهٔ اجرا و هزینهٔ دورهای جدا برآورد شوند؛ پیش از خرید، سازگاری و شرایط مجوز بستر منتخب بررسی شود.
انتخاب و پیکربندی نهایی باید با مستندات نسخهٔ مورد استفاده و سیاست سازمان تطبیق داده شود. منابع زیر برای مبانی امنیت و یک نمونهٔ معماریاند؛ مقاله به محصول خاصی محدود نیست.
برنامههای موردنیاز و شرایط کاربران را توضیح دهید تا روش اتصال و معیار تحویل بررسی شوند.
ثبت درخواست مشاوره ←