نیاز و دامنه
خدمت، نشانهٔ مسئله، مالک و حدود اختیار را مشخص کنید.
در حال آمادهسازی صفحه
راهنمای طراحی فایروال MikroTik با نقشهٔ جریان ترافیک، کمترین دسترسی، مدیریت امن روتر، ثبت رخداد و آزمون بازگشت.
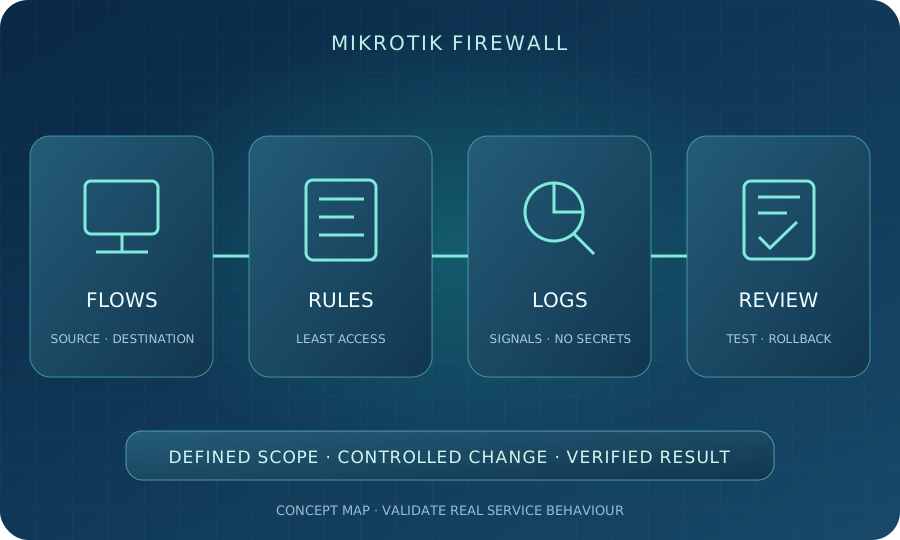
نقشهٔ آموزشی؛ وضعیت واقعی خدمت و نتیجهٔ اقدام باید با دامنه، اختیار و شاهد آزمون بررسی شوند.
فایروال RouterOS برای کنترل مسیرهای ورودی، عبوری و خروجی به کار میرود. قانون مؤثر باید بداند چه مبدأیی به کدام مقصد و خدمت نیاز دارد، نه فقط یک پورت یا نام کلی. این راهنما سیاست و آزمون را شرح میدهد؛ تغییر قاعده یا بازکردن پورت روی روتر شما انجام نمیدهد.
خدمت، نشانهٔ مسئله، مالک و حدود اختیار را مشخص کنید.
دادهٔ لازم، روش بررسی و مسیر بازگشت را ثبت کنید.
آزمون مجاز یا تغییر توافقشده را با ثبت نتیجه انجام دهید.
پذیرش کاربر، محدودیت باقیمانده و مسئول پیگیری را تعیین کنید.
اتصال اینترنت، کاربر داخلی، VPN، شبکهٔ مهمان و خود روتر مرزهای متفاوت دارند. برای هر جریان، مبدأ، مقصد، پورت یا خدمت، جهت و مالک را ثبت کنید. قانون کلی برای همهٔ شبکهها ممکن است راه مدیریت روتر یا دسترسی داخلی حساس را باز بگذارد.
فقط ارتباط لازم را مجاز کنید و قواعد گسترده را بهجای راهحل دائمی، مورد بازبینی قرار دهید. ترتیب و شرطهای قانون اهمیت دارند؛ قانون جدید ممکن است رفتار یک قانون قبلی را تغییر دهد. پیش از تغییر، اثر روی مدیریت راه دور و سرویسهای ضروری را بررسی کنید تا تیم دسترسی خود را از دست ندهد.
رابط مدیریتی، حسابهای مدیریتی و شبکههای مجاز به روتر باید جداگانه محدود شوند. راهنمای رسمی MikroTik برای ایمنسازی روتر بر بهروزرسانی، غیرفعالسازی سرویسهای غیرضروری و محدود کردن دسترسی مدیریتی تأکید میکند. رمز، کلید و export پیکربندی محرمانهاند و نباید در درخواست عمومی قرار گیرند.
لاگ باید به پاسخگویی کمک کند، نه اینکه هر بسته را بدون هدف ثبت کند. رویدادهای مهم، زمان، مبدأ و قاعدهٔ مرتبط را با ظرفیت نگهداری متعادل کنید. دادهٔ لاگ ممکن است حساس باشد؛ دسترسی، مدت نگهداری و خروجی آن باید سیاست داشته باشد.
برای قواعد اثرگذار، نسخهٔ فعلی، روش دسترسی جایگزین و مسیر بازگشت را قبل از اعمال آماده کنید. در پنجرهٔ مجاز، ترافیک مهم، دسترسی مدیریت و حالت خطا را آزمون کنید. موفقیت یک آزمون کوتاه جای پایش اثرات بعدی را نمیگیرد.
قانون بدون مالک و تاریخ بازبینی معمولاً باقی میماند. قواعد موقت، استثناها، کاربران VPN و سرویسهای حذفشده را دورهای مرور کنید. تحویل شامل نقشهٔ جریان، فهرست قواعد مهم، روش تغییر، محدودیتها و مسئول نگهداری است؛ فایروال بهتنهایی امنیت کامل را تضمین نمیکند.
شرح وضعیت، گسترهٔ کاربران و هدف بررسی را آماده کنید تا دامنهٔ خدمت، اختیار اجرا و معیار تحویل قابل تعریف شوند. تعداد کاربران و هدف بررسی را در بخش پشتیبانی ویوان نت توضیح دهید؛ رمز، کلید یا تنظیمات محرمانه را در درخواست معمولی نفرستید.
در شبکهٔ فرضی، مدیریت روتر قبلاً از دامنهٔ بزرگی ممکن بوده است. ابتدا شبکههای مجاز و روش دسترسی اضطراری ثبت میشوند، سپس قاعدهٔ محدودکننده در بازهٔ کنترلشده اعمال میشود. اتصال از مبدأ مجاز، اتصال منعشده و امکان بازگشت آزمایش میشوند؛ نتیجه همراه با مالک قانون ثبت میشود.
این مثال آموزشی است، نه پروژهٔ واقعی یا نتیجهٔ عددی ویوان نت؛ روش اجرا و آزمون باید با بستر و اختیار سازمان هماهنگ شوند.
این راهنما از مجموعهٔ خدمات تخصصی میکروتیک ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
خیر؛ مدیریت هویت، بهروزرسانی، تفکیک، پایش و بکاپ هم لازماند.
بهعنوان راهحل دائمی خیر؛ باید جریان واقعی و دلیل نیاز بررسی شود.
ممکن است قاعده یا ترتیب آن مسیر مدیریت را هم تحت اثر قرار داده باشد.
نه؛ ثبت هدفمند با ظرفیت و حریم خصوصی مناسبتر است.
خیر؛ میتواند رمز، کلید یا اطلاعات حساس داشته باشد.
خیر؛ تغییر واقعی نیازمند مجوز، مسیر بازگشت و آزمون است.
منابع برای مبانی و نمونهٔ روشها هستند؛ انتخاب محصول، ظرفیت و تنظیمات واقعی باید در زمان اجرا و بستر سازمان بررسی شوند.
از نیاز واقعی و شرایط مجموعه شروع میکنیم؛ نوع پوشش، روش بررسی و معیار پذیرش باید مشخص باشند.
ثبت درخواست مشاوره ←