نیاز و دامنه
خدمت، نشانهٔ مسئله، مالک و حدود اختیار را مشخص کنید.
در حال آمادهسازی صفحه
راهنمای طراحی هاتاسپات MikroTik با تفکیک شبکهٔ مهمان، روش ورود، صفحهٔ اطلاعرسانی، حریم خصوصی و آزمون مسیر کاربر.
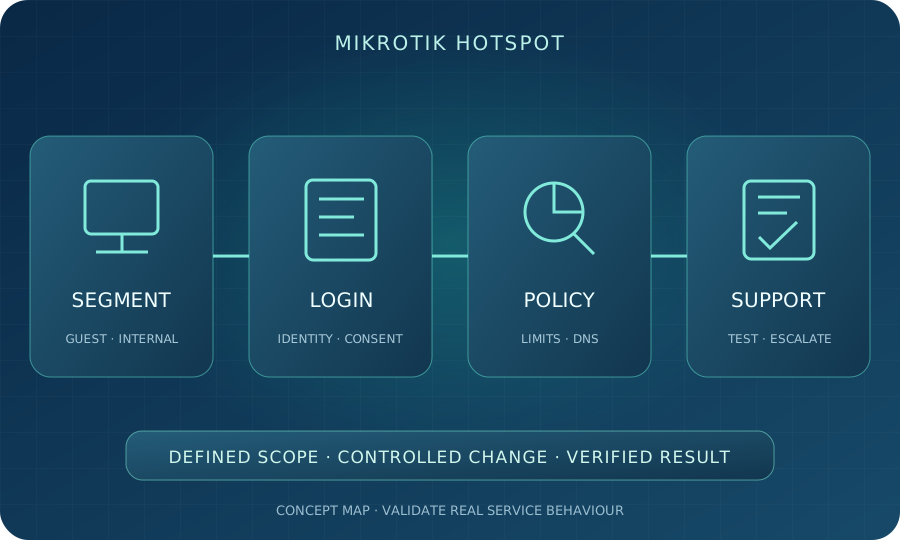
نقشهٔ آموزشی؛ وضعیت واقعی خدمت و نتیجهٔ اقدام باید با دامنه، اختیار و شاهد آزمون بررسی شوند.
هاتاسپات یا captive portal فرآیند ورود کاربر به شبکهٔ مهمان را مدیریت میکند. کاربرد آن در هتل، مرکز آموزشی یا سازمان باید با تفکیک شبکه، روش شناسایی و اطلاعرسانی همراه باشد. این مقاله دربارهٔ طراحی مسئولانه است و هیچ صفحه، پیامک یا حساب کاربری جدید ایجاد نمیکند.
خدمت، نشانهٔ مسئله، مالک و حدود اختیار را مشخص کنید.
دادهٔ لازم، روش بررسی و مسیر بازگشت را ثبت کنید.
آزمون مجاز یا تغییر توافقشده را با ثبت نتیجه انجام دهید.
پذیرش کاربر، محدودیت باقیمانده و مسئول پیگیری را تعیین کنید.
هدف هاتاسپات، دسترسی اینترنت یا خدمت محدود مهمان است؛ نباید دسترسی پیشفرض به سامانههای سازمانی بسازد. VLAN یا تفکیک مناسب، DHCP مستقل، قواعد فایروال و مقصدهای مجاز را بررسی کنید. صرف نام «guest» روی یک رابط، جداسازی واقعی را ثابت نمیکند.
نام کاربری، کد یکبارمصرف یا سازوکار هویتی باید با هدف و مقررات مجموعه هماهنگ باشد. فقط دادهٔ لازم برای ارائه و رسیدگی را جمع کنید؛ علت، زمان نگهداری و نحوهٔ تماس پشتیبانی را شفاف بیان کنید. رمزهای انتخابشده یا اطلاعات هویتی را در گزارش عمومی ننویسید.
مستندات MikroTik میگوید اعلام URL هاتاسپات از طریق DHCP وقتی نام DNS و گواهی SSL معتبر وجود دارد در دسترس است. صفحهٔ ورود باید از نظر دامنه، گواهی و متن اطلاعرسانی آزمون شود. انتظار بازشدن خودکار صفحه روی همهٔ دستگاهها قطعی نیست؛ رفتار سیستمعاملها متفاوت است.
زمان نشست، سقف مصرف، سرعت و وبسایتهای ضروری را با نوع مکان تعریف کنید. سیاستی که خدمات ضروری مانند صفحهٔ راهنما یا پرداخت را کورکورانه میبندد، تجربه را خراب میکند. استثناها و روش تأیید آنها باید محدود، قابل پیگیری و دارای بازبینی باشند.
کاربر باید بداند در صورت باز نشدن صفحه یا رد شدن ورود چه اطلاعات غیرحساسی را اعلام کند: زمان، نام شبکه، پیام خطا و نوع دستگاه. پشتیبان نباید رمز یا کد یکبارمصرف را در درخواست باز تکرار کند. برای مشکل عمومی، وضعیت DNS، DHCP و صفحهٔ ورود جداگانه بررسی شوند.
با دستگاه آزمایشی، دریافت IP، نمایش صفحه، ورود مجاز، منع دسترسی داخلی و خروج از نشست را بررسی کنید. پس از تغییر گواهی، دامنه یا شبکه، این آزمون تکرار شود. تحویل پروژه باید محدودهٔ مهمان، سیاست نگهداری داده و مسئول رسیدگی را مشخص کند.
شرح وضعیت، گسترهٔ کاربران و هدف بررسی را آماده کنید تا دامنهٔ خدمت، اختیار اجرا و معیار تحویل قابل تعریف شوند. تعداد کاربران و هدف بررسی را در بخش پشتیبانی ویوان نت توضیح دهید؛ رمز، کلید یا تنظیمات محرمانه را در درخواست معمولی نفرستید.
در مرکز فرضی، مهمانان فقط اینترنت و صفحهٔ راهنما میخواهند. شبکهٔ مهمان از داخلی جدا میشود، صفحهٔ ورود با متن شفاف و گواهی معتبر آزمایش میشود و تلاش برای دسترسی به سرویس داخلی رد میگردد. کاربر آزمایشی نیز روش خروج و دریافت کمک را بررسی میکند.
این مثال آموزشی است، نه پروژهٔ واقعی یا نتیجهٔ عددی ویوان نت؛ روش اجرا و آزمون باید با بستر و اختیار سازمان هماهنگ شوند.
این راهنما از مجموعهٔ خدمات تخصصی میکروتیک ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
نه؛ هاتاسپات فرایند ورود را مدیریت میکند و تفکیک شبکه و سیاست دسترسی جداگانه لازم است.
قطعی نیست؛ رفتار دستگاهها متفاوت است و URL و گواهی باید آزمایش شوند.
نباید بهصورت پیشفرض داشته باشد؛ قواعد جداسازی و فایروال باید بررسی شوند.
فقط دادهٔ لازم با هدف، مدت نگهداری و اطلاعرسانی روشن.
دریافت IP، DNS، گواهی، مسیر صفحه و سیاست دستگاه بهصورت جدا بررسی شوند.
خیر؛ اجرا به طراحی مجاز، بررسی مقررات و آزمون دستگاههای واقعی نیاز دارد.
منابع برای مبانی و نمونهٔ روشها هستند؛ انتخاب محصول، ظرفیت و تنظیمات واقعی باید در زمان اجرا و بستر سازمان بررسی شوند.
از نیاز واقعی و شرایط مجموعه شروع میکنیم؛ نوع پوشش، روش بررسی و معیار پذیرش باید مشخص باشند.
ثبت درخواست مشاوره ←