نقشهٔ نیاز
شعب، برنامه و مسیر لازم را مشخص کنید.
در حال آمادهسازی صفحه
شعب را برای سرویس مورد نیاز به هم وصل کنیم، نه برای دسترسی بیحد به همهٔ شبکهها. طراحی باید آدرسها، مسیرها، سیاست امنیت، ظرفیت و رفتار هنگام خرابی را هماهنگ کند؛ پاسخ یک Ping، کارکرد برنامهٔ سازمان را ثابت نمیکند.
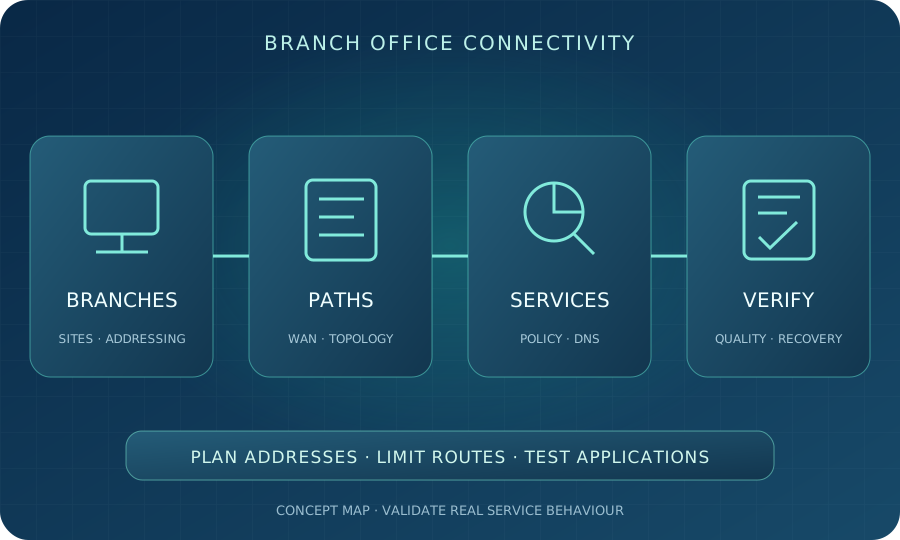
نقشهٔ مفهومی آموزشی؛ ارتباط شعب، نیاز به مسیر درست و دسترسی محدودِ آزمودهشده دارد.
ارتباط شعب، طراحی دسترسی میان سایتها برای برنامه و دادهٔ مجاز است. لینک اینترنت یا تونل، فقط بخشی از آن است؛ آدرسدهی، مسیریابی، نامگذاری، سیاست و نگهداری باید با نیاز سازمان هماهنگ باشند.
این مقاله بر معماری WAN و سرویسهای شعب تمرکز دارد. انتخاب بستر فیزیکی مانند فیبر یا رادیو در راهنمای ارتباط امن فیزیکی بین شعب مطرح شده و خود تونل در راهنمای VPN توضیح داده میشود؛ این سه دامنه را یک پروژهٔ نامشخص فرض نکنید.
شعب، برنامه و مسیر لازم را مشخص کنید.
آدرس، توپولوژی و کنترل دسترسی را هماهنگ کنید.
مسیر رفتوبرگشت و سرویس واقعی را بسنجید.
کیفیت، خرابی و مسئول نگهداری را ثبت کنید.
برنامهٔ مالی، فایل، تماس، مدیریت تجهیزات و سرویس ابری ممکن است مقصد و نیاز متفاوتی داشته باشند. مشخص کنید چه فرد یا سایت، به کدام منبع و در چه زمان دسترسی لازم دارد. عبارت «همه مثل یک شبکه» دامنهٔ امن و قابل تحویل را روشن نمیکند.
تعداد شعب و کاربران همزمان، حجم انتقال، اهمیت خدمت و اثر قطع ارتباط ثبت شوند. نیاز شعبهٔ کوچک با مرکز پردازش یکسان نیست. اگر برنامه به تأخیر یا قطع نشست حساس است، آن را پیش از انتخاب خط در معیار پذیرش قرار دهید.
در طرح مرکزی، شعب به مرکز متصل میشوند؛ این میتواند مدیریت سیاست را سادهتر کند، اما ظرفیت و وابستگی مرکز مهماند. مسیر مستقیم بین سایتها ممکن است برای بعضی سرویسها مفید باشد و در عوض تعداد مسیر و پیچیدگی نگهداری را افزایش دهد.
انتخاب باید با جریان ترافیک، کنترل و رشد سازمان سازگار باشد. اینترنت محلی شعب و عبور از مرکز نیز شرایط متفاوتی دارند. نامهایی مانند WAN یا SD-WAN بهتنهایی، ظرفیت، امنیت یا افزونگی واقعی را تضمین نمیکنند.
شبکههای تکراری در شعب میتوانند مسیریابی به مقصد را مبهم کنند. فهرست محدودهها، سرویسها و مسیرهای مدیریت را تهیه و برای رشد برنامه داشته باشید. آدرس جدید بدون هماهنگی با بقیهٔ سازمان تعیین نشود.
RFC 1918 دربارهٔ نشانی خصوصی مبنای استفاده از نشانی داخلی را بیان میکند؛ خصوصیبودن نشانی، تداخل میان دو سایت را حل نمیکند. تغییر آدرس یا NAT برای رفع تداخل باید با وابستگی برنامه و مستندات بررسی شود، نه صرفاً برای عبور یک Ping.
در هر سایت، مقصد و مسیر برگشت باید با سیاست هماهنگ باشند. یک مسیر خروجی درست، پاسخ را خودکار از مسیر صحیح برنمیگرداند. NAT و فایروال و تفاوت مسیرها در بررسی خطا دیده شوند.
DNS و دسترسی به سرویسهای نامگذاری و حسابها ممکن است برای کار برنامه لازم باشند. تست IP و تست نام، ورود و عملیات واقعی را جدا انجام دهید. پیام پاسخ شبکه، سرعت و صحت کار برنامهٔ سازمانی را تأیید نمیکند.
بستر خصوصی را خودکار معادل محرمانگی انتهابهانتها ندانید. نیاز حفاظت داده و هویت دو سر و نگهداری کلیدها مشخص شوند. معماری IPsec در RFC 4301 نمونهٔ مبنای حفاظت ترافیک IP است، نه دستور انتخاب تنظیمات روز برای همهٔ تجهیزات.
قواعد فایروال سازمانی باید فقط سرویس لازم را عبور دهند. شعبهٔ دارای مشکل نباید بیدلیل به همهٔ منابع مرکز دسترسی داشته باشد. آزمون مسیر مجاز و منع مسیر غیرضروری با اختیار روشن انجام شود.
آپلود یک سایت میتواند دانلود مؤثر سایت دیگر را محدود کند. تأخیر، تغییر آن، از دسترفتن بسته و توان تجهیزات هنگام حفاظت نیز مهماند. ظرفیت مرکز در طرح مرکزی با مجموع نیاز شعب سنجیده شود، نه فقط تعداد خطوط.
سربار تونل و اندازهٔ بسته میتوانند نیاز به بررسی تنظیمات مسیر ایجاد کنند. کندی یا کارنکردن انتقال بزرگ را با شاهد بررسی کنید؛ تغییر گستردهٔ MTU یا حذف حفاظت، نسخهٔ عمومی رفع مشکل نیست. مدیریت پهنای باند دامنهٔ کنترل خود را دارد.
خرابی خط، دروازه، مرکز یا برق را با دامنهٔ طراحی تطبیق دهید. خط دوم فقط بخشی از مشکل را پوشش میدهد. Failover اینترنت باید با تونل، مسیر و ظرفیت اضطراری هماهنگ باشد.
قطع نشست برنامه، زمان برقراری دوباره و کار سرویس حیاتی هنگام اختلال را ثبت کنید. بازگشت به مسیر اصلی ممکن است مرحلهٔ جدا بخواهد. وجود دو خط یا دو دستگاه، تداوم بیوقفهٔ همهٔ سرویسها را بدون آزمون ثابت نمیکند.
ابتدا یک سایت نماینده را با بکاپ، مجوز و دسترسی بازگشت وارد طرح کنید. پس از بررسی برنامه و سیاست، سایتهای بعدی اضافه شوند. مستندات باید با وضع واقعی هماهنگ بمانند و تغییر شعب، بازبینی مسیر را فعال کند.
تعداد سایت، بستر ارتباط، تجهیزات، حفاظت، برنامهها و دامنهٔ نگهداری بر هزینه اثر دارند. خط و نصب و ابزار و پشتیبانی جدا مشخص شوند. این مقاله زمان پاسخ ثابت یا اتصال بدون قطعی عمومی وعده نمیدهد.
تعداد سایتها، سرویسهای مشترک و مشکل فعلی را مشخص کنید تا دامنهٔ معماری و معیار آزمون تعریف شوند. تعداد کاربران و هدف بررسی را در بخش پشتیبانی ویوان نت توضیح دهید؛ رمز، کلید یا تنظیمات محرمانه را در درخواست معمولی نفرستید.
فرض کنید دو شعبه محدودهٔ داخلی مشابه دارند و تونل فعال است، اما مقصد برنامه روشن نیست. تیم باید نقشهٔ آدرس و مسیر را بررسی کند؛ نشانهٔ فعالبودن تونل مشکل معماری را حل نکرده است.
پس از طرح اصلاح مجاز با توجه به وابستگیها، ورود و عملیات برنامه و منع دسترسی اضافی آزموده میشوند. تحویل با کارکرد سرویس و مستندات انجام میشود، نه فقط پاسخ شبکه.
این مثال آموزشی است، نه پروژهٔ واقعی یا نتیجهٔ عددی ویوان نت؛ روش اجرا و آزمون باید با بستر و اختیار سازمان هماهنگ شوند.
این راهنما از مجموعهٔ پهنای باند، اینترنت و ارتباطات امن ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
خیر. آدرسدهی، مسیر برگشت، DNS، سیاست و کارکرد برنامه نیز مهماند. تونل و سرویس واقعی معیارهای آزمون جدا داشته باشند.
الزاماً خیر. دسترسی باید بر اساس سرویس و نیاز تعریف شود. منع منابع غیرضروری و اختیار تغییر از ابتدا طراحی و آزموده شوند.
ممکن است مسیر مقصد را مبهم کنند. طرح آدرس یا روش رفع تداخل با وابستگی برنامه و مستندات بررسی شود؛ خصوصیبودن آدرس مشکل تکرار را حل نمیکند.
به جریان سرویس، ظرفیت مرکز، نیاز کنترل و توان نگهداری بستگی دارد. هیچ توپولوژی بدون بررسی برای همهٔ سازمانها مناسب نیست.
تضمین عمومی وجود ندارد. دامنهٔ خرابی و ظرفیت اضطراری و برقراری مجدد تونل و نشست باید آزموده شوند؛ نقاط شکست مشترک میتوانند باقی بمانند.
سایتها، خطوط، تجهیزات، حفاظت، برنامهها و پشتیبانی اثر دارند. نصب و هزینهٔ ارتباط و نگهداری جدا مشخص شوند؛ قیمت یا زمان پاسخ ثابت بدون نیازسنجی معتبر نیستند.
منابع برای مبانی و نمونهٔ روشها هستند؛ انتخاب محصول، ظرفیت و تنظیمات واقعی باید در زمان اجرا و بستر سازمان بررسی شوند.
تعداد سایت و منابع مشترک را توضیح دهید تا معماری، امنیت و آزمون ارتباط مشخص شوند.
ثبت درخواست مشاوره ←