دامنه و هویت
کاربر، سایت، دستگاه و سرویس مجاز را تعیین کنید.
در حال آمادهسازی صفحه
دسترسی امن، بیشتر از برقرارشدن تونل است. باید مشخص باشد چه کاربر یا سایتی، از چه دستگاهی و به کدام سرویس دسترسی دارد؛ احراز هویت، سلامت دستگاه، نگهداری و امکان لغو دسترسی هم بخشی از طراحیاند.
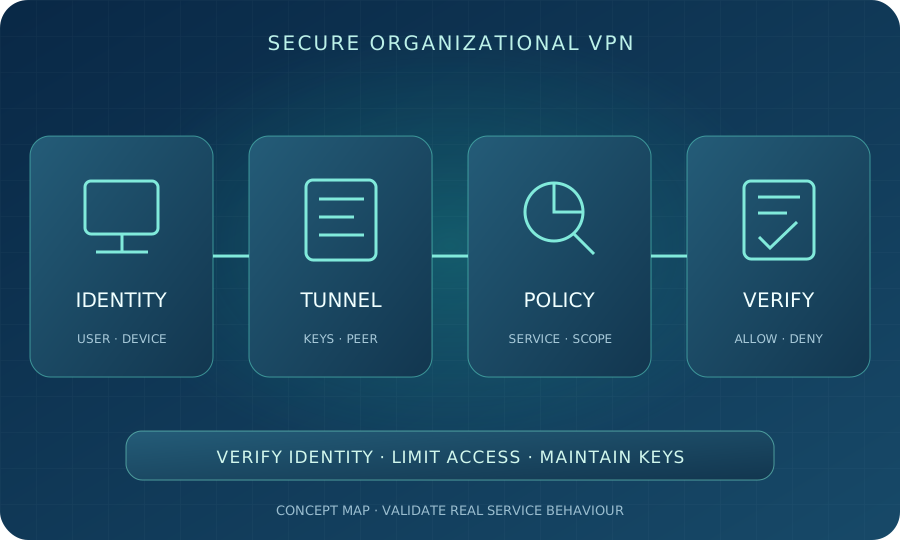
نقشهٔ مفهومی آموزشی؛ تونل فعال با مجوز دسترسی به همهٔ منابع یکی نیست.
VPN میتواند مسیر حفاظتشدهای برای دسترسی کاربران یا اتصال سایتها فراهم کند. هدف این مقاله، دسترسی مجاز به منابع سازمان است، نه دورزدن سیاست یا پنهانکردن هویت. دامنه، مالک و شرایط دسترسی باید پیش از اجرا مشخص باشند.
راهنمای دورکاری و دسترسی از راه دور NIST، امنیت اجزای مسیر از جمله دستگاه کاربر و سیاستهای مرتبط را مطرح میکند. فقط اتصال موفق به دروازه، سلامت دستگاه یا امنیت تمام سرویسهای قابل دسترسی را تأیید نمیکند.
کاربر، سایت، دستگاه و سرویس مجاز را تعیین کنید.
احراز هویت، تونل و سیاست دسترسی را هماهنگ کنید.
ورود و دسترسی مجاز و غیرمجاز را بررسی کنید.
کلید، حساب و رویداد را با مسئول مشخص پیگیری کنید.
در دسترسی کاربر، هویت فرد، دستگاه و منابع مجاز اهمیت دارند. در اتصال سایتبهسایت، دو بستر با دامنهٔ شبکه و سیاست مشخص به هم متصل میشوند. این دو سناریو الزاماً تنظیم و معیار تحویل یکسان ندارند.
برای برنامهٔ دورکاری، راهنمای دسترسی دورکاری را نیز ببینید. طراحی کامل شعب با آدرسدهی و وابستگی سرویس در ارتباط بین شعبات توضیح داده میشود؛ این مقاله بر خود دسترسی VPN و چرخهٔ امنیت آن متمرکز است.
سیستمعاملها، دروازه، ظرفیت، امکان بهروزرسانی و روش احراز هویت را بررسی کنید. قابلیت و تنظیم امنیتی باید با نسخهٔ پشتیبانیشده و مستندات روز سازنده تطبیق داده شوند. نام یک پروتکل، بهتنهایی امنیت یک استقرار را تضمین نمیکند.
معماری IPsec در RFC 4301، حفاظت و سیاست پردازش ترافیک IP را توضیح میدهد. این مبنا، جای انتخاب تنظیمات و الگوریتم روز برای محصول واقعی نیست. روش قدیمی یا فاقد حفاظت مناسب را صرفاً بهدلیل راحتی اتصال، گزینهٔ عمومی قرار ندهید.
برای کاربران، حساب جدا و مالک مشخص داشته باشید. در صورت تناسب و پشتیبانی راهکار، احراز هویت چندعاملی در دامنهٔ دسترسی طراحی شود. راهنمای CISA دربارهٔ MFA بر تقویت دسترسی راه دور تأکید دارد؛ سازوکار واقعی و مسیر بازیابی باید بررسی شوند.
ورود موفق کاربر مجاز و رد کاربر غیرمجاز، حساب لغوشده و عامل نامعتبر جدا آزموده شوند. حساب مشترک و رمز یکسان برای چند فرد، پیگیری مسئولیت را دشوار میکند. خروج فرد از سازمان باید با لغو دسترسی و بررسی نشستهای مرتبط همراه باشد.
کاربر فروش الزاماً به شبکهٔ مدیریت سرورها نیاز ندارد. گروه، سرویس و مسیر مجاز را با نقش سازمان تعریف کنید و دسترسی غیرضروری را حذف کنید. تونل برقرارشده نباید راه ورود به همهٔ بخشها شود.
قواعد فایروال سازمانی و مدیریت دسترسی کاربران با VPN هماهنگ شوند. فقط آزمون دسترسی مجاز کافی نیست؛ مسیر ممنوع نیز با مجوز آزمون باید مسدود بماند. استثنا، مسئول و موعد بازبینی داشته باشد.
در Split Tunnel بخشی از ترافیک از تونل میگذرد و در Full Tunnel دامنهٔ گستردهتری از آن عبور میکند. انتخاب با نیاز کنترل، ظرفیت و بستر کاربر تعیین شود؛ هیچکدام بدون بررسی، بهترین روش همهٔ سازمانها نیست.
مسیر رفتوبرگشت، DNS داخلی و تداخل شبکهٔ خانه با سازمان را در پایلوت بررسی کنید. تونل ممکن است فعال باشد اما برنامه به دلیل نامگذاری یا مسیر نادرست کار نکند. تغییر DNS یا بازکردن همهٔ مسیرها، راهکار پیشفرض این مقاله نیست.
چرخهٔ ایجاد، نگهداری، تمدید و لغو کلید یا گواهی و حسابها مشخص شود. راز دسترسی در گزارش عمومی، کانال گروهی یا درخواست معمولی پشتیبانی تکثیر نشود. فقط افراد مجاز، اختیار مدیریت و دسترسی بازیابی داشته باشند.
دروازه و دستگاه کاربر به نگهداری، بهروزرسانی و پایش نیاز دارند. امنیت Endpoint مکمل کنترل دسترسی است. مشاهدهٔ فعالیت مشکوک یا تغییر مهم باید مسئول رسیدگی داشته باشد؛ وجود VPN جای برنامهٔ پاسخ را نمیگیرد.
توان دستگاه هنگام اجرای حفاظت، ظرفیت آپلود و تأخیر مسیر میتوانند روی عملکرد اثر بگذارند. عدد لینک بدون سنجش تونل و برنامهٔ واقعی معیار کافی نیست. تست انتقال فایل با مکالمه یا کار برنامهٔ سازمانی یکسان نیست.
در Failover اینترنت، تغییر مسیر ممکن است به برقراری مجدد تونل نیاز داشته باشد. رفتار نشست، دسترسی و بازیابی در بستر واقعی آزموده شود. ادامهٔ بیوقفهٔ همهٔ تونلها بدون طراحی و شاهد مشخص تضمین نمیشود.
پیش از تغییر، بکاپ تنظیمات، مجوز و مسیر بازگشت آماده باشند. ابتدا گروه محدود را وارد کنید و معیار دسترسی و کارکرد برنامه را بسنجید؛ سپس دامنه را با تأیید گسترش دهید. آزمونها نباید اختیار دسترسی فراتر از نیاز بسازند.
تعداد کاربر یا سایت، ظرفیت، محصول و مجوز، احراز هویت و دامنهٔ پشتیبانی بر هزینه اثر دارند. نصب، ابزار و نگهداری جدا مشخص شوند؛ زمان پاسخ یا حضور شبانهروزی بدون توافق وعده داده نمیشود.
نیاز کاربر یا سایت، سیستمعاملها و سرویسهای مجاز را مشخص کنید تا روش و معیار تحویل انتخاب شوند. تعداد کاربران و هدف بررسی را در بخش پشتیبانی ویوان نت توضیح دهید؛ رمز، کلید یا تنظیمات محرمانه را در درخواست معمولی نفرستید.
فرض کنید کاربر مجاز وارد VPN شده اما برنامهٔ داخلی را باز نمیکند. تیم باید DNS، مسیر و قواعد همان سرویس را بررسی کند؛ فعالبودن تونل فقط بخشی از مسیر را تأیید کرده است.
پس از اصلاح محدود و مجاز، دسترسی برنامه و باقیماندن منع منابع غیرضروری آزموده میشود. رفع مشکل نباید با اعطای دسترسی به تمام شبکه انجام شود.
این مثال آموزشی است، نه پروژهٔ واقعی یا نتیجهٔ عددی ویوان نت؛ روش اجرا و آزمون باید با بستر و اختیار سازمان هماهنگ شوند.
این راهنما از مجموعهٔ پهنای باند، اینترنت و ارتباطات امن ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
برای دسترسی مجاز کاربر یا اتصال سایتها با سیاست مشخص استفاده میشود. هدف، حفاظت و کنترل ارتباط منابع سازمان است، نه اختیار نامحدود یا دورزدن سیاست.
خیر. هویت، مجوز، سلامت دستگاه، مسیر و نگهداری نیز مهماند. اتصال موفق به دروازه، کارکرد همهٔ برنامهها یا منع منابع غیرمجاز را تأیید نمیکند.
انتخاب به نیاز کنترل، ظرفیت و بستر کاربر بستگی دارد. دامنهٔ مسیر و سیاست DNS و امنیت دستگاه باید هماهنگ باشند؛ روش واحد برای همه مناسب نیست.
قابلیت به محصول، روش احراز هویت و ادغامها وابسته است. در انتخاب، پشتیبانی و آزمون ورود و بازیابی بررسی شوند؛ صرف نام محصول قابلیت را ثابت نمیکند.
حساب و کلید یا گواهی و دسترسی مرتبط طبق روال لغو و نشستها بررسی شوند. مسئول، روش و شاهد لغو از قبل در طرح دسترسی مشخص باشند.
تعداد کاربر یا سایت، ظرفیت و محصول، مجوز و هویت و نگهداری اثر دارند. نصب و پشتیبانی جدا مشخص شوند؛ مبلغ و زمان پاسخ ثابت بدون نیازسنجی معتبر نیستند.
منابع برای مبانی و نمونهٔ روشها هستند؛ انتخاب محصول، ظرفیت و تنظیمات واقعی باید در زمان اجرا و بستر سازمان بررسی شوند.
کاربر یا سایت و منابع لازم را مشخص کنید تا مسیر VPN و نگهداری آن بررسی شود.
ثبت درخواست مشاوره ←