موجودی و نیاز
دستگاه، سیستمعامل، سرویس و مسئول آن را مشخص کنید.
در حال آمادهسازی صفحه
حفاظت دستگاهها، فراتر از نصب یک نرمافزار. برای سیستم کاربران و سرورها باید بدانیم چه دستگاهی تحت پوشش است، سیاستها واقعاً اجرا میشوند یا نه و چه کسی هشدار را پیگیری میکند؛ کنسول بدون مسئول رسیدگی، پایان پروژه نیست.
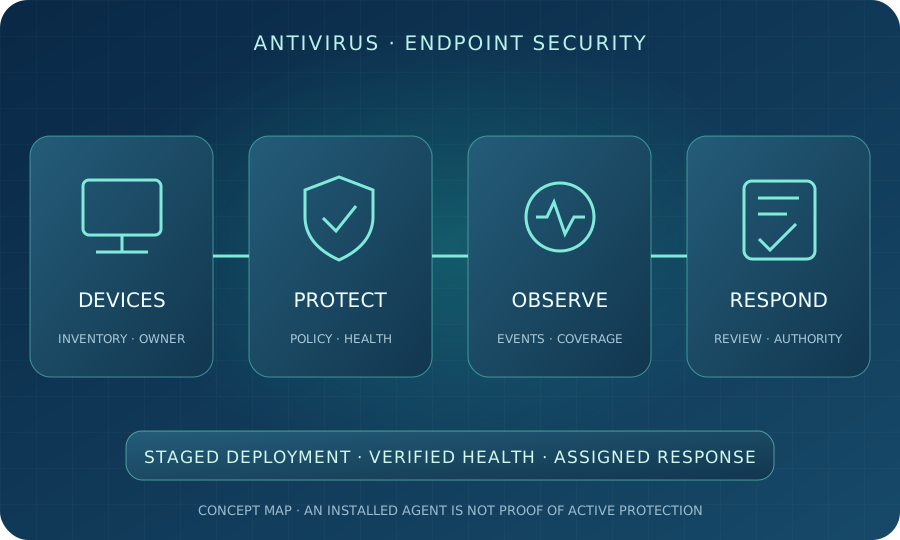
نقشهٔ مفهومی آموزشی؛ پوشش دستگاه، سلامت حفاظت و مسئول پاسخ باید کنار هم دیده شوند.
Endpoint یا نقطهٔ پایانی در این راهنما، دستگاهی مانند رایانهٔ کاربر، لپتاپ یا سرور داخل دامنهٔ مدیریت سازمان است. امنیت آن، ترکیبی از حفاظت در برابر بدافزار، تنظیمات مناسب، بهروزرسانی، مشاهدهٔ وضعیت و روال رسیدگی به رخداد است؛ قابلیت اجرا برای هر سیستمعامل باید جدا بررسی شود.
هدف راهاندازی آنتیویروس سازمانی، فقط افزایش تعداد نصبها نیست. سازمان به فهرست دستگاههای مورد انتظار، وضعیت واقعی حفاظت، سیاست قابل پیگیری و مسئول تصمیم نیاز دارد. این مقاله راهنمای انتخاب و اجرای پروژه است، نه دستور نصب روی تجهیزات واقعی یا توصیهٔ یک محصول برای همهٔ سازمانها.
دستگاه، سیستمعامل، سرویس و مسئول آن را مشخص کنید.
سازگاری، حفاظت و اثر بر برنامهها را بررسی کنید.
دستگاهها را با مسیر بازگشت و کنترل سلامت وارد کنید.
پوشش، هشدار و نتیجهٔ اقدام را پیگیری کنید.
وقتی تعداد دستگاهها بیشتر میشود، کنترل دستی وضعیت هر سیستم دشوار است. نصبهای پراکنده، نسخههای متفاوت و هشدارهایی که فقط روی دستگاه دیده میشوند، تصویر روشن از وضعیت سازمان نمیسازند. مدیریت متمرکز میتواند به پیگیری کمک کند، به شرطی که موجودی و فرآیند رسیدگی هم تعریف شوند.
راهکار شخصی ممکن است از یک دستگاه حفاظت کند، اما نیاز سازمانی شامل گزارش، نقش مدیران، چرخهٔ مجوز و مدیریت وضعیت است. این امکانات را در محصول و مجوز واقعی بررسی کنید؛ برچسب «سازمانی» بهتنهایی معیار کافی نیست.
آنتیویروس یا AV روی شناسایی و کنترل بدافزار متمرکز است؛ روش و دامنهٔ پیشگیری به محصول وابستهاند. EPP به مجموعهٔ قابلیتهای حفاظت نقطهٔ پایانی اشاره میکند و ممکن است چند کنترل را یکجا ارائه دهد. از نام محصول نمیتوان نتیجه گرفت همهٔ این کنترلها فعال یا دارای مجوز هستند.
EDR برای مشاهدهٔ رویداد، بررسی فعالیت مشکوک و پاسخ روی دستگاه بهکار میرود. وجود آن، نیاز به مسئول تحلیل را حذف نمیکند و بهتنهایی به معنی فعالبودن همهٔ قابلیتهای پیشگیری نیست. بعضی راهکارها AV و EDR را ترکیب میکنند؛ نقش هر لایه و حالت عملیاتی باید روشن باشد.
برای نمونه، مستندات EDR در حالت مسدودسازی Microsoft، قابلیت مشخص پاسخ پس از تشخیص را در شرایط معین محصول توضیح میدهد. این ویژگی خاص را نباید به همهٔ EDRها تعمیم داد. قابلیت، سیستمعامل و مجوز هنگام انتخاب بررسی شوند.
از فهرست نیازها شروع کنید، نه مقایسهٔ نام برندها. تعداد دستگاه، نسخه و معماری سیستمعامل، برنامههای مهم، شعب و محدودیت ارتباط را ثبت کنید. راهکار مناسب رایانهٔ اداری ممکن است برای سرور قدیمی یا بستر حساس، پشتیبانی یا روش اجرای متفاوتی داشته باشد.
کنسول ابری و داخلی را با شرایط سازمان بسنجید. دسترسپذیری سرویس، اتصال لازم، نگهداری و محرمانگی دادهها مهماند. قابلیت یکسان برای Windows، Linux و macOS یا همهٔ نسخهها فرض نشود؛ جدول پشتیبانی و مستندات نسخهٔ انتخابی ملاک است.
فعالبودن همزمان دو موتور حفاظت بلادرنگ بدون پشتیبانی سازنده، راه افزایش امنیت نیست. حالت فعال، غیرفعال یا همزیستی باید طبق محصول و سیستمعامل طراحی شود. راهنمای سازگاری Microsoft Defender Antivirus نشان میدهد حالت حفاظت و رفتار همزیستی به بستر و نحوهٔ مدیریت دستگاه وابستهاند.
پیش از مهاجرت، وضعیت محصول قبلی، مجوز، سیاست و روش حذف مجاز آن روشن شود. ترتیب تغییر باید هم خطر تداخل و هم زمان بدون حفاظت را کنترل کند. در پایلوت، سلامت سرویس جدید و توقف یا تغییر حالت قبلی تأیید شود؛ حذف گروهی و بدون بازگشت را نقطهٔ شروع قرار ندهید.
برای سرور، اثر بر سرویس و نیاز به راهاندازی مجدد از قبل بررسی شود. برنامهٔ بازگشت و دسترسی مدیریتی مجاز آماده باشد؛ نباید برای رفع یک ناسازگاری، حفاظت همهٔ دستگاهها را خاموش کرد. این راهنما تنظیم رجیستری یا دستور غیرفعالسازی عمومی ارائه نمیکند.
تعداد نصب موفق را کنار تعداد دستگاه مورد انتظار گزارش کنید. دستگاه جاافتاده، بازنشسته یا خارج از ارتباط باید وضعیت جدا داشته باشد. معیار توقف پایلوت و مسئول تأیید ادامهٔ انتشار مشخص باشند؛ نصب روی همهٔ دستگاهها نباید قبل از بررسی اثر انجام شود.
سیاستها بر اساس گروه کاری تعریف شوند: کاربر اداری، لپتاپ دورکار و سرور حساس الزاماً تنظیم یکسان ندارند. سطح اختیار مدیر، امکان تغییر محلی و ثبت تصمیم نیز روشن شود. تنظیمات را مطابق قابلیت محصول بررسی کنید؛ داشتن سیاست در کنسول، اثبات اعمال آن روی دستگاه نیست.
در راهنمای استثناهای Microsoft Defender Antivirus تأکید شده است که استثنا، بخشی از پوشش را کاهش میدهد و باید برای مشکل مشخص استفاده و بازبینی شود. برای یک برنامهٔ ناسازگار، کل درایو یا پوشههای عمومی را بیدلیل از بررسی خارج نکنید.
برای هر استثنا، علت، دامنهٔ محدود، مسئول تأیید و موعد بازبینی ثبت شود. اثر آن بر کنترلهای مختلف با مستندات همان محصول بررسی شود؛ استثنای آنتیویروس الزاماً همهٔ قابلیتهای EDR را متوقف نمیکند. رفع مثبت کاذب نیاز به تحلیل دارد، نه ایجاد فهرست گستردهٔ اجازه برای همهٔ دستگاهها.
موجودی را با کنسول تطبیق دهید و دستگاه ثبتنشده، رکورد تکراری و دستگاه قدیمی را جدا کنید. سلامت فقط یک علامت سبز نیست؛ زمان آخرین ارتباط، وضعیت بهروزرسانی، حالت حفاظت و اعمال سیاست باید در تفسیر نتیجه دیده شوند.
دستگاه خارج از ارتباط را بدون شاهد، سالم اعلام نکنید. در گزارش، «وضعیت نامشخص» از «عدم شناسایی تهدید» جدا باشد. اندازهگیری پوشش زمانی قابل اتکاست که تعداد مورد انتظار و معیار تازگی داده تعریف شده باشند.
هشدار باید به فرد یا تیم مشخص برسد. زمانبندی رسیدگی و مسیر جایگزین هنگام نبود مسئول تعیین شود. ارسال اعلان بدون پیگیری، فرآیند پاسخ نیست؛ دستگاه، اهمیت سرویس، شواهد و اقدام انجامشده باید در پرونده ثبت شوند.
قرنطینهٔ فایل، توقف فرآیند یا جداسازی دستگاه ممکن است روی کار سازمان اثر بگذارد. حدود اختیار و شرایط تأیید اقدام را از قبل تعریف کنید. در رخداد محتمل، حفظ شواهد و هماهنگی با مسئول امنیت اهمیت دارد؛ حذف عجولانهٔ فایلها یا نصب مجدد، همیشه اولین اقدام مناسب نیست.
رویدادها میتوانند نام کاربر، مسیر فایل و اطلاعات فعالیت را در بر داشته باشند. دسترسی نقشمحور، حفاظت حساب مدیر، ثبت تغییرات و مدت نگهداری مشخص شوند. برای درخواست عادی پشتیبانی، نمونهٔ مشکوک، رمز یا گزارش محرمانه را بدون مسیر توافقشده ارسال نکنید.
آنتیویروس و EDR بخشی از دفاع هستند، نه تضمین جلوگیری از همهٔ باجافزارها. در راهنمای StopRansomware نهاد CISA، حفاظت نقطهٔ پایانی کنار اقدامات پیشگیری و برنامهٔ پاسخ مطرح میشود. یک محصول بهتنهایی جای مدیریت کل ریسک سازمان را نمیگیرد.
بهروزرسانی، محدودکردن دسترسی غیرضروری، آموزش و کنترل مسیرهای ورود باید همراه حفاظت دستگاه پیگیری شوند. برنامهٔ پشتیبانگیری و بازیابی با آزمون بازیابی مستقل لازم است؛ قابلیت بازگردانی ادعاشدهٔ محصول امنیتی را معادل بکاپ قابل اتکا ندانید.
کنترل شبکه با فایروال سازمانی و مدیریت حسابها با مدیریت دسترسی کاربران مکمل این کارند. داشتن یک هشدار بستهشده، اثبات پاکبودن تمام بستر یا پایان رخداد نیست؛ دامنهٔ بررسی و ریسک باقیمانده باید روشن باشند.
از آزمونهای مجاز و مستند سازنده در محیط کنترلشده استفاده کنید؛ بدافزار واقعی یا اجرای مخرب روی سیستم کاری، روش عمومی تحویل نیست. سناریوهای نمایشی Microsoft Defender for Endpoint نمونههایی برای بررسی قابلیتهای مشخص ارائه میکنند؛ آزمون باید با محصول و دامنهٔ توافقشده تناسب داشته باشد.
موفقیت یک آزمون نمایشی فقط همان مسیر و قابلیت آزمودهشده را نشان میدهد، نه کشف تمام تهدیدها. ارتباط عامل، ارسال رویداد، نمایش هشدار، رسیدن اعلان و ثبت اقدام را جدا بسنجید. کارکرد برنامهٔ مهم و اثر بر منابع نیز در پایلوت بررسی شود.
تعداد دستگاه و سرور، سیستمعامل، نیاز AV یا EDR، کنسول، مهاجرت، مجوز و دامنهٔ پشتیبانی روی هزینه اثر دارند. مقایسهٔ صرف قیمت هر نصب، گزارش، آموزش و کار مستمر رسیدگی را پنهان میکند.
اجرای اولیه، تمدید مجوز و نگهداری دورهای جدا مشخص شوند. معلوم باشد مسئول پایش و پاسخ کیست و چه ساعات یا خدماتی پوشش داده میشوند. این مقاله قیمت ثابت، زمان عمومی اجرا یا رسیدگی شبانهروزی بدون قرارداد تعریفشده وعده نمیدهد.
تعداد تقریبی دستگاه و سرور، سیستمعاملها، محصول فعلی و مشکل اصلی را در بخش پشتیبانی ویوان نت توضیح دهید. رمز مدیر، فایل مشکوک یا اطلاعات محرمانه را در درخواست معمولی قرار ندهید. پس از نیازسنجی، دامنهٔ اجرا، معیار تحویل و خدمات نگهداری قابل تعریف است.
فرض کنید عامل حفاظت روی لپتاپ یک کاربر دورکار نصب شده است و کنسول هشدار جدیدی نمایش نمیدهد. پیش از اعلام سلامت، تیم زمان آخرین ارتباط، وضعیت بهروزرسانی و اعمال سیاست را بررسی میکند.
اگر دادهٔ کنسول قدیمی باشد، نبود هشدار نتیجهٔ قابل اتکا دربارهٔ وضعیت امروز دستگاه نیست. مسئول، علت ارتباط را در مسیر مجاز بررسی میکند و پس از بازگشت ارتباط، سلامت و پوشش دوباره ارزیابی میشوند. ثبت نصب موفق، جای این تأیید را نمیگیرد.
این مثال آموزشی است، نه پروژهٔ واقعی یا ادعای نتیجهٔ عددی ویوان نت. ابزار و روش اقدام باید با بستر و اختیار سازمان هماهنگ شوند.
این راهنما از مجموعهٔ امنیت شبکه و اطلاعات ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
در انتخاب سازمانی، علاوه بر حفاظت دستگاه، مدیریت متمرکز سیاستها، وضعیت سلامت، پوشش دستگاهها و رسیدگی به هشدار اهمیت دارد. قابلیت دقیق به محصول و مجوز بستگی دارد؛ صرف داشتن نام سازمانی، همهٔ این امکانات را تضمین نمیکند.
این دو نقش یکسانی ندارند. آنتیویروس روی شناسایی و کنترل بدافزار تمرکز دارد و EDR به مشاهده، بررسی و پاسخ روی دستگاه کمک میکند. برخی راهکارها هر دو را ارائه میدهند؛ قابلیت پیشگیری و پاسخ باید با محصول، سیستمعامل و مجوز بررسی شود.
فعالکردن دو موتور حفاظت بلادرنگ بدون پشتیبانی سازنده میتواند ناسازگاری ایجاد کند. همزیستی و حالت فعال یا غیرفعال باید طبق مستندات همان محصول و سیستمعامل طراحی و در پایلوت بررسی شوند؛ نصب بیشتر به معنی حفاظت بیشتر نیست.
خیر، هیچ راهکاری تضمین جلوگیری کامل ندارد. حفاظت دستگاه باید کنار بهروزرسانی، کنترل دسترسی، آموزش، پایش، برنامهٔ پاسخ و بکاپ مستقل با آزمون بازیابی قرار گیرد. قابلیت بازیابی یک محصول هم جای بکاپ سازمانی را نمیگیرد.
موجودی دستگاهها را با کنسول مقایسه کنید و زمان آخرین ارتباط، حالت حفاظت، اعمال سیاست و بهروزرسانی را بررسی کنید. صرف نصب عامل یا نبود هشدار کافی نیست؛ دستگاه آفلاین و اطلاعات قدیمی باید از دستگاه سالم تفکیک شوند.
تعداد و نوع دستگاه، سیستمعامل، قابلیت AV یا EDR، مجوز، کنسول، مهاجرت و دامنهٔ پشتیبانی اثر دارند. هزینهٔ نصب اولیه، تمدید مجوز و رسیدگی مستمر جدا مشخص شوند؛ قیمت یا زمان ثابت بدون نیازسنجی قابل اتکا نیست.
منابع برای مبانی حفاظت و نمونهٔ رفتار محصول هستند، نه تجویز یک راهکار برای همهٔ سازمانها. قابلیت، مجوز و پشتیبانی نسخهٔ انتخابی را در زمان اجرا بررسی کنید.
تعداد دستگاهها، بستر و نیاز سازمان را بگویید تا مسیر انتخاب، اجرا و نگهداری مشخص شود.
ثبت درخواست مشاوره ←