دامنه و معیار
داراییها، مجوز، هدف و محدودیت بررسی را توافق کنید.
در حال آمادهسازی صفحه
شناخت وضعیت امنیت، با شواهد و اولویت روشن. یک بررسی مفید باید نشان دهد چه چیزی بررسی شده، چه ضعفی تأیید شده، اثر آن چیست و چه کسی اصلاح را پیگیری میکند؛ فهرست هشدارهای یک ابزار، بهتنهایی تصمیمپذیر نیست.
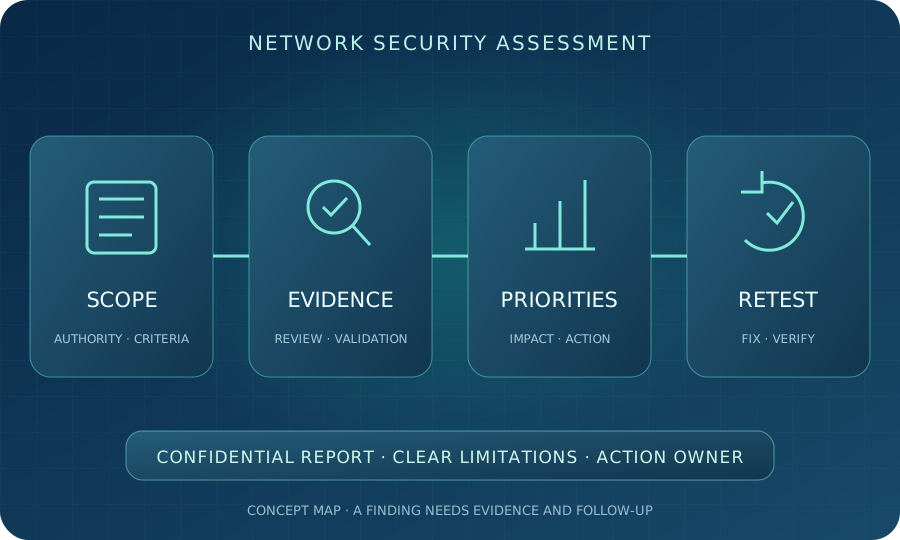
نقشهٔ مفهومی آموزشی؛ هر یافته باید به شاهد و اقدام قابل پیگیری متصل باشد.
ارزیابی امنیتی، وضعیت حفاظت از داراییها و ارتباطات را در دامنهٔ مشخص بررسی میکند. ممیزی، شواهد را با معیارهای از پیش تعیینشده مانند سیاست سازمان و تنظیمات مورد انتظار مقایسه میکند. پیش از شروع باید روشن باشد هدف، شناخت ضعف فنی است یا بررسی اجرای کنترل مشخص؛ نام خدمت جای تعریف دامنه را نمیگیرد.
راهنمای آزمون و ارزیابی امنیت NIST، برنامهریزی بررسی، تحلیل یافتهها و تدوین راهکار کاهش ضعف را کنار هم قرار میدهد. این مقاله راهنمای تصمیمگیری سازمانی است؛ نه دستور اسکن، بهرهبرداری از ضعف یا تأیید رسمی انطباق یک شبکه.
داراییها، مجوز، هدف و محدودیت بررسی را توافق کنید.
مستندات، تنظیمات و آزمون مجاز را با هم بررسی کنید.
اثر، قطعیت، اقدام پیشنهادی و مسئول رسیدگی را مشخص کنید.
نتیجهٔ اصلاح و ریسک باقیمانده را دوباره ارزیابی کنید.
قبل از توسعهٔ مهم شبکه، پس از تغییر بستر، هنگام نامشخصبودن دسترسیها یا برای بازبینی دورهای، ارزیابی میتواند به تصمیمگیری کمک کند. نیاز سازمان فقط کشف یک ضعف جدید نیست؛ ممکن است یک کنترل نوشته شده باشد اما درست اجرا نشود، یا مسئول نگهداری آن مشخص نباشد.
اگر نشانهٔ حادثهٔ فعال وجود دارد، رسیدگی به حادثه با ممیزی برنامهریزیشده یکسان نیست. حفظ شواهد و هماهنگی مسئولان مربوط باید در روال جداگانه انجام شود؛ تغییر یا پاکسازی شتابزدهٔ اطلاعات میتواند بررسی علت را دشوار کند.
ممیزی میپرسد آیا کنترل تعریفشده وجود دارد و در دامنهٔ مورد بررسی درست کار میکند؟ ارزیابی میتواند با شناخت وضعیت و ضعفها، مسیر اصلاح را پیشنهاد کند. در راهنمای ارزیابی کنترلهای NIST، روشها و برنامهٔ بررسی با نیاز و ریسک سازمان تطبیق داده میشوند؛ استفاده از یک چکلیست، به معنی تأیید همهٔ کنترلهای یک استاندارد نیست.
اسکن میتواند نشانههای ضعف فنی را در دامنهٔ مجاز پیدا کند. اما نتیجهٔ ابزار ممکن است نیاز به اعتبارسنجی داشته باشد و همهٔ مسائل مانند مجوزهای نامناسب یا فرآیند خروج کارکنان را پوشش ندهد. اسکن میتواند بخشی از ارزیابی باشد، نه معادل کل آن. روش و جزئیات اسکن، موضوع کارت جداگانهٔ همین بخش است.
تست نفوذ، آزمون کنترلشدهٔ امکان سوءاستفاده در دامنهٔ مشخص است و برنامه، مجوز و قواعد اجرای جدا لازم دارد. درخواست ممیزی، مجوز خودکار آزمایش نفوذ یا آزمون مخرب نیست. باید روشهای مجاز، زمانبندی، سیستمهای خارج از دامنه و شرایط توقف صریحاً تعیین شوند.
فهرست داراییها و مالک هرکدام را ثبت کنید: شبکهها، تجهیزات، سرورها، سرویسها و شعب. موارد داخل و خارج از دامنه، هدف و معیار بررسی باید پیش از اجرا تأیید شوند. زیرساخت ارائهدهندهٔ بیرونی یا دارایی شریک تجاری، صرفاً به دلیل ارتباط با سازمان، داخل دامنهٔ مجاز قرار نمیگیرد.
راهنمای فنی NIST به برنامهریزی و قواعد اجرای بررسی توجه دارد. در پروژهٔ عملی، این توافق باید قابل اجرا باشد؛ نام ابزار یا وعدهٔ «بررسی کامل»، جای مشخصکردن اختیار و محدودیتها را نمیگیرد.
فهرست زیر نمونهٔ حوزههای قابل بررسی است؛ همهٔ آنها الزاماً در هر پروژه وجود ندارند یا در محدودهٔ قرارداد قرار نمیگیرند. معیار و روش هر مورد باید با دارایی و هدف واقعی تطبیق داده شود.
برای زمینهٔ فنی، راهنماهای فایروال سازمانی و سیاست دسترسی و فیلترینگ مکملاند. ممیزی در این حوزهها، بازطراحی یا تغییر خودکار تنظیمات نیست؛ یافته ابتدا باید بررسی و اصلاح جداگانه تأیید شود.
یک ادعا باید به شاهد مرتبط باشد: تنظیم مشاهدهشده، سند، گفتوگو با مسئول یا نتیجهٔ آزمون مجاز. روششناسی ارزیابی کنترل NIST، بررسی، مصاحبه و آزمون را برای سنجش کنترلها مطرح میکند. نوع و عمق بررسی با هدف و دامنه تطبیق داده شوند، نه اینکه تمام شبکه بدون برنامه آزموده شود.
برای هر یافته، دارایی، زمان، روش، معیار مورد انتظار و وضعیت مشاهدهشده ثبت شوند. نسخه یا نام خدمت بهتنهایی ممکن است برای تأیید یک ضعف کافی نباشد. نتیجهٔ خودکار، برداشت اولیه و یافتهٔ تأییدشده در گزارش از هم تفکیک شوند؛ شاهد ناقص باید با محدودیتش اعلام شود.
اگر نمونهگیری انجام شده، تعداد و روش انتخاب نمونه و حدود تعمیم نتیجه روشن باشند. دیدهشدن یک وضعیت روی یک دستگاه، اثبات همان وضعیت برای همهٔ دستگاهها نیست. برای اعتبارسنجی، روش کماثر و مجاز انتخاب شود؛ آزمون با دادهٔ حساس یا ایجاد اختلال برای اثبات هر ادعا لازم نیست.
شدت فنی را کنار اهمیت دارایی، میزان قرارگرفتن در معرض تهدید، کنترلهای موجود و اثر بر کار سازمان ببینید. در راهنمای CVSS از FIRST، امتیاز پایه معیار شدت آسیبپذیری است و نباید بهتنهایی جای تحلیل ریسک را بگیرد. نسخه، نوع امتیاز و منبع آن نیز باید مشخص باشند.
برای یک اقدام پیشنهادی، فوریت، مسئول، وابستگی و روش آزمون پس از تغییر را تعیین کنید. برخی اصلاحات نیازمند خرید یا توقفاند و بعضی با اصلاح مجوز یا تنظیم محدود قابل انجاماند. تصمیم به تأخیر یا پذیرش ریسک نیز باید توسط مسئول دارای اختیار ثبت شود، نه اینکه یافته بدون پیگیری رها شود.
گزارش نباید با تعداد هشدار بیشتر، خود را بهتر نشان دهد. یافتههای تکراری میتوانند یک علت مشترک داشته باشند؛ بهتر است علت و دامنهٔ اثر مشخص شوند و یک برنامهٔ اصلاح قابل پیگیری شکل بگیرد. در عین حال، ادغام یافتهها نباید تفاوت داراییهای حساس را پنهان کند.
در شبکهٔ حساس، زمانبندی و هماهنگی اهمیت بیشتری دارند. اثر ابزار و روش ابتدا در محدودهٔ مناسب بررسی شود. اگر شرایط توافقشده تغییر کرد یا نشانهٔ اختلال دیده شد، بررسی طبق روال توقف و اطلاعرسانی مدیریت شود؛ پایانیافتن فهرست آزمون، بر تداوم کار سازمان اولویت ندارد.
خلاصهٔ مدیریتی باید مهمترین ریسکها، اولویت اقدام و محدودیت بررسی را قابل فهم بیان کند. بخش فنی، دارایی، معیار، شاهد لازم و پیشنهاد اصلاح را توضیح دهد. مدیر و مجری به جزئیات یکسان نیاز ندارند؛ تفکیک این دو لایه، پیگیری تصمیم را آسانتر میکند.
گزارش و شواهد میتوانند شامل نقشهٔ شبکه و اطلاعات حساس باشند. روش انتقال، افراد مجاز، مدت نگهداری و نحوهٔ تحویل از قبل تعیین شوند. رمز، کلید، اطلاعات شخصی غیرضروری و دادهٔ کسبوکار نباید برای کاملکردن ظاهر گزارش تکثیر شوند؛ شواهد تا حد لازم و با حفاظت مناسب ارائه شوند.
موارد بررسینشده، دسترسی فراهمنشده و محدودیت روش صریحاً ثبت شوند. گزارش ارزیابی عمومی، گواهی رسمی انطباق یا تضمین نبود تهدید نیست. اگر هدف ممیزی رسمی بر اساس چارچوب خاص است، معیار، صلاحیت و الزامات آن باید بهطور جداگانه بررسی و توافق شوند.
برای هر یافته، اقدام، مالک و برنامهٔ زمانی تعیین کنید. اصلاح با مجوز تغییر، بکاپ تنظیمات و مسیر بازگشت انجام شود. بررسی امنیتی به معنی اختیار تغییر همهٔ تجهیزات نیست؛ مسئولیت ارزیابی و مسئولیت اجرای اصلاحات باید روشن باشند.
پس از اصلاح، هم کنترل موردنظر و هم کارکرد سرویس آزموده شوند. تغییر یک قاعدهٔ فایروال ممکن است هدف امنیتی را تأمین کند اما وابستگی برنامه را مختل کند. نتیجهٔ بررسی مجدد با شاهد ثبت و وضعیت یافته به «رفعشده»، «باقیمانده» یا وضعیت توافقشدهٔ دیگر تغییر کند.
موجودی و کنترلها پس از تغییر شبکه دوباره بازبینی شوند. ارزیابی یک تصویر از زمان و دامنهٔ بررسی است، نه جای پایش مستمر. بخشهای مانیتورینگ و پشتیبانی و پشتیبانگیری و بازیابی برای طراحی روال نگهداری مرتبطاند.
تعداد داراییها و شعب، عمق و معیار بررسی، دسترسی قابل ارائه، حساسیت سرویس، حجم شواهد و نیاز بررسی مجدد بر دامنه و هزینه اثر دارند. یک بازبینی محدود تنظیمات با ممیزی چند شعبه یا آزمون تخصصی یکسان نیست.
پیشنهادها را با دامنهٔ یکسان مقایسه کنید: چه کنترلهایی بررسی میشوند، چه گزارش و شواهدی تحویل داده میشوند و اصلاح یا بررسی مجدد شامل کار هستند یا نه؟ هزینهٔ ارزیابی اولیه، اجرای اصلاحات و پایش دورهای جدا مشخص شوند. این راهنما قیمت ثابت یا زمان عمومی برای همهٔ شبکهها ارائه نمیکند.
برای شروع، تعداد تقریبی کاربران و داراییها، سرویسهای اصلی، هدف بررسی و محدودیتهای کار را در بخش پشتیبانی ویوان نت توضیح دهید. رمز، گزارش آسیبپذیری یا نقشهٔ محرمانه را در درخواست عمومی قرار ندهید. پس از نیازسنجی، دامنه و روش بررسی و اقلام تحویل قابل تعریف است.
فرض کنید وظایف چند واحد تغییر کرده و مسئول سازمان نمیداند مجوزهای قبلی هنوز لازماند یا نه. هدف بررسی، تطبیق دسترسی با نقش فعلی است؛ نه اجرای آزمون نفوذ روی تمام شبکه. دامنه شامل حسابها و منابع مشخص و معیار، سیاست تأییدشدهٔ سازمان میشود.
مستندات، عضویت گروهها و تأیید مالک منابع بررسی میشوند و روی نمونهٔ مجاز، دسترسی لازم و محدودیت خارج از نقش آزموده میشود. موارد نامشخص با مسئول مربوط اعتبارسنجی و یافتهها با شاهد و محدودیت نمونهگیری ثبت میشوند.
برای اصلاحات پذیرفتهشده، مالک و برنامه تعیین میشود و پس از تغییر، کارکرد خدمت و دسترسی دوباره آزموده میشوند. این سناریو پروژهٔ واقعی ویوان نت نیست و نتیجهٔ عددی، گواهی یا امنیت کامل را تضمین نمیکند.
این راهنما از مجموعهٔ امنیت شبکه و اطلاعات ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
اسکن میتواند نشانههای ضعف فنی را شناسایی کند، اما ممیزی وضعیت را با معیارهای مشخص و شواهد بررسی میکند. سیاست دسترسی، تنظیمات، نگهداری و فرآیندها نیز ممکن است در دامنه باشند. خروجی ابزار بهتنهایی گزارش ممیزی کامل نیست.
خیر. ارزیابی میتواند از بررسی مستندات و تنظیمات تا آزمونهای توافقشده را شامل شود. تست نفوذ، روش و دامنهٔ جداگانهای دارد و مجوز و قواعد اجرای مخصوص لازم دارد؛ درخواست ممیزی، مجوز خودکار آزمون نفوذ نیست.
داراییها و سرویسهای اصلی، مالک آنها، هدف بررسی، معیارها، محدودیتها و افراد مسئول لازماند. دسترسی و مستندات محرمانه از مسیر امن و طبق دامنهٔ تأییدشده تحویل داده شوند؛ رمز و گزارش حساس در درخواست عمومی ارسال نشوند.
اثر بررسی به روش، ابزار و حساسیت سرویس بستگی دارد. زمانبندی، محدودیت آزمون، شرایط توقف و مسئول هماهنگی باید پیش از اجرا مشخص شوند. رویکرد کماثر و پایلوت کمک میکنند، اما نبود اختلال برای همهٔ بررسیها قابل تضمین نیست.
دامنه و معیارها، روش و محدودیت بررسی، یافتههای دارای شاهد، اثر و اولویت، اقدام پیشنهادی، مالک و برنامهٔ پیگیری باید روشن باشند. خلاصهٔ مدیریتی از جزئیات فنی تفکیک و کل گزارش محرمانه تحویل داده شود.
خیر. گزارش، نتیجهٔ بررسی در دامنه و زمان مشخص است و محدودیتها باید اعلام شوند. موارد بررسینشده امن فرض نمیشوند. صدور گواهی یا ممیزی رسمی انطباق، دامنه و الزامات جداگانه دارد و از یک بررسی عمومی نتیجه نمیشود.
منابع برای مبانی برنامهریزی، ارزیابی کنترل و تفسیر شدت آسیبپذیریاند. استفاده از آنها به معنی ادعای ممیزی رسمی یا تأیید انطباق شبکه با تمام الزامات نیست.
هدف، سرویسهای حساس و محدودیتهای بررسی را توضیح دهید تا مسیر ارزیابی و تحویل گزارش مشخص شود.
ثبت درخواست مشاوره ←