تعیین دامنه
دارایی، مجوز، روش و شرایط اجرای ایمن را مشخص کنید.
در حال آمادهسازی صفحه
پیداکردن نشانههای ضعف، با پوشش و نتیجهٔ قابل پیگیری. اسکن مفید باید روشن کند کدام دارایی واقعاً بررسی شده، کدام هشدار نیاز به تأیید دارد و پس از اصلاح چگونه نتیجه دوباره آزموده میشود؛ تعداد هشدارها بهتنهایی معیار کیفیت نیست.
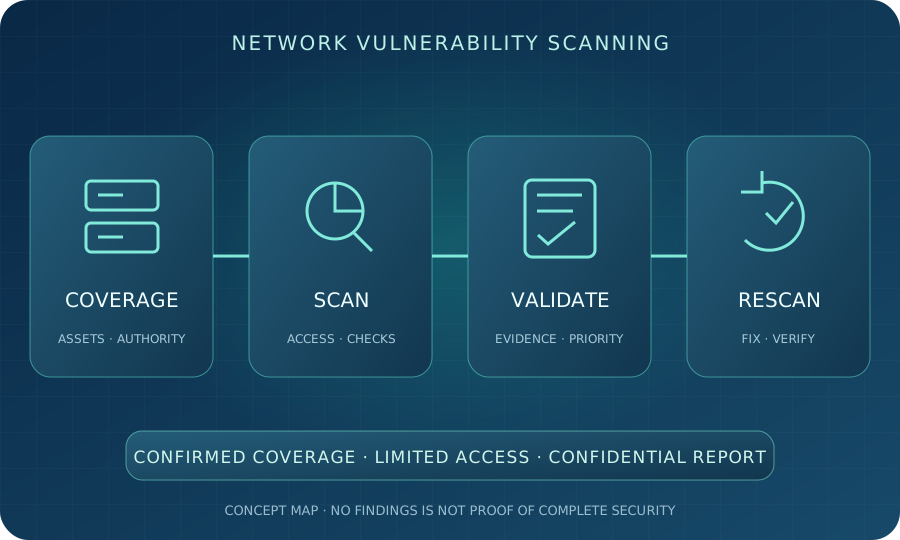
نقشهٔ مفهومی آموزشی؛ پوشش معتبر و تأیید یافته، قبل از تصمیم برای اصلاح لازماند.
اسکن آسیبپذیری، بررسی برنامهریزیشدهٔ داراییهای مجاز برای یافتن نشانههای ضعف در سرویس، نسخه، تنظیم یا وضعیت نگهداری است. ابزار میتواند اطلاعات را گردآوری و با قواعد تشخیص مقایسه کند، اما خروجی آن باید همراه با دامنه، پوشش و محدودیتها تفسیر شود.
راهنمای آزمون و ارزیابی امنیت NIST، برنامهریزی، تحلیل یافتهها و راهکار کاهش ضعف را بخشی از بررسی میداند. این مقاله برای تصمیمگیری سازمانی است؛ دستور اسکن دارایی دیگران، آزمون مخرب یا بهرهبرداری از آسیبپذیری ارائه نمیکند.
دارایی، مجوز، روش و شرایط اجرای ایمن را مشخص کنید.
دسترسپذیری، ورود مجاز و اجرای بررسیها را تأیید کنید.
هشدار را با شاهد و اهمیت دارایی بررسی کنید.
پس از تغییر تأییدشده، پوشش و نتیجه را دوباره بسنجید.
برای شناخت ضعف فنی داراییها، بازبینی پس از تغییر سرویس و پیگیری اصلاحات، اسکن میتواند مفید باشد. پیشنیاز، موجودی قابل اتکا و مالک مشخص است؛ بدون آن، ممکن است یک دارایی مهم در بررسی جا بماند و یک دستگاه کماهمیت بارها گزارش شود.
زمانبندی باید متناسب با حساسیت و تغییرات سازمان باشد. بازهٔ یکسان برای همهٔ شبکهها منطقی نیست؛ سرویس بیرونی و دستگاه حساس داخل شبکه ممکن است به روش و برنامهٔ متفاوتی نیاز داشته باشند.
اسکن به شناسایی نشانههای ضعف فنی کمک میکند. ارزیابی امنیتی و ممیزی شبکه میتواند دامنهٔ وسیعتری از کنترلها، سیاستها، شواهد و فرآیندها را بررسی کند. خروجی یک ابزار، اجرای سیاست خروج کارکنان یا کیفیت فرآیند نگهداری را بهتنهایی تأیید نمیکند.
تست نفوذ، آزمون کنترلشدهٔ امکان سوءاستفاده با هدف و مجوز جداگانه است. پیداشدن یک هشدار در اسکن، اثبات موفقیت نفوذ نیست و درخواست اسکن نیز اختیار آزمون مخرب ایجاد نمیکند. این تفاوت در پیشنهاد و اقلام تحویل صریحاً ثبت شود.
داراییها، سرویسها، شعب و موارد خارج از دامنه را ثبت و با مالک تأیید کنید. مشخصبودن یک IP یا قابل مشاهدهبودن سرویس روی اینترنت، مجوز اسکن نیست. زیرساخت ارائهدهنده و شریک تجاری فقط با اختیار و هماهنگی لازم در دامنه قرار میگیرد.
برای تجهیزات حساس یا قدیمی، روش مناسب با مسئول بستر بررسی شود. ترافیک و بررسی فعال ممکن است روی عملکرد اثر بگذارند. راهنمای فنی NIST نیز مزایا و محدودیت روشهای بررسی را توضیح میدهد؛ یک تنظیم آماده نباید بدون ارزیابی اثر روی همهٔ تجهیزات اجرا شود.
این روش از اطلاعات قابل مشاهدهٔ سرویسها و پاسخهای مجاز شبکه استفاده میکند. برای دیدن وضعیت از یک مسیر مشخص مفید است، اما همهٔ اطلاعات محلی سیستم را نشان نمیدهد. محل اجرا و مسیر عبور از فایروال میتوانند بر آنچه ابزار میبیند اثر بگذارند.
در اسکن احراز هویتشده، ابزار میتواند بررسیهای محلی بیشتری را طبق سطح دسترسی انجام دهد. راهنمای Tenable تفاوت دامنهٔ بررسیهای با و بدون احراز هویت و وابستگی نتیجه به اختیار حساب را بیان میکند. این مثال به معنی توصیهٔ محصول یا اعطای دسترسی نامحدود نیست.
سطح دسترسی لازم باید با مستندات همان بستر، هدف بررسی و تأیید مسئول هماهنگ شود. حساب و رازهای دسترسی حفاظت شوند و دسترسی موقت پس از پایان کار طبق روال لغو شود. موفقیت ورود و اجرای بررسیهای لازم در گزارش ثبت شوند؛ صرف واردکردن نام کاربری در ابزار، پوشش معتبر ایجاد نمیکند.
این انتخابها دید یکسان ندارند. وضعیت قابل مشاهده از اینترنت با وضعیت میزبان داخل شبکه تفاوت دارد. عامل روی دستگاه نیز به پشتیبانی محصول، سلامت عامل و دسترسی لازم وابسته است. ترکیب روشها باید هدف مشخص داشته باشد و موارد خارج از پوشش اعلام شوند؛ استفاده از چند ابزار، خودبهخود نتیجهٔ کامل ایجاد نمیکند.
فهرست دارایی مورد انتظار را با دارایی واقعاً بررسیشده مقایسه کنید. دستگاه خاموش، مسیر محدود، ورود ناموفق یا بررسی اجرانشده باید جدا گزارش شود. خالیبودن بخش یافتهها برای چنین داراییای، شاهد رفع ضعف نیست.
ابزار را با نوع دارایی، قابلیت گزارش، پشتیبانی و شرایط مجوز انتخاب کنید. بهروز بودن دادهٔ تشخیص مهم است، اما هیچ ابزار واحدی همهٔ ضعفها و خطاهای طراحی را پوشش نمیدهد. در بررسی یک برنامهٔ وب یا بستر ابری، توان همان روش باید جدا ارزیابی شود؛ اسکن شبکه را پوشش کامل همهٔ لایهها فرض نکنید.
هشدار اولیه، یافتهٔ تأییدشده و مورد نیازمند بررسی بیشتر را از هم تفکیک کنید. برای نتیجه، دارایی، نسخه و وضعیت واقعی، شاهد تشخیص و مستندات سازنده بررسی شوند. نام سرویس یا شمارهٔ نسخهٔ نمایشی بهتنهایی ممکن است برای تأیید آسیبپذیری کافی نباشد.
در بهروزرسانیهایی که اصلاح بدون تغییر سادهٔ شمارهٔ نمایشی ارائه شده، تشخیص باید با وضعیت واقعی بسته و راهنمای سازنده تطبیق داده شود. نتیجهٔ ابزار را نه بدون بررسی بپذیرید و نه صرفاً چون مزاحم است حذف کنید. دلیل تأیید یا رد، مسئول تصمیم و محدودیت شاهد ثبت شوند.
اعتبارسنجی لازم نیست همیشه با سوءاستفادهٔ عملی انجام شود. روش کماثر و مجاز را متناسب با دامنه انتخاب کنید؛ آزمون خارج از مجوز، تغییر اطلاعات حساس یا اختلال برای اثبات هر هشدار، بخشی خودکار از اسکن نیست.
CVE شناسهٔ یک آسیبپذیری شناختهشده است، نه امتیاز ریسک؛ همهٔ یافتههای پیکربندی هم الزاماً شناسهٔ CVE ندارند. برای شدت فنی، نوع و نسخهٔ امتیاز و منبع آن را ثبت کنید. طبق راهنمای FIRST، امتیاز پایهٔ CVSS نباید بهتنهایی جای تحلیل ریسک محیط را بگیرد.
اهمیت دارایی، قرارگرفتن در معرض تهدید، امکان اثر بر خدمت و کنترلهای موجود را در اولویت لحاظ کنید. فهرست KEV نهاد CISA آسیبپذیریهایی با شواهد سوءاستفادهٔ واقعی را گردآوری میکند و میتواند ورودی اولویتبندی باشد. نبودن یک مورد در آن، به معنی بیخطر بودن نیست؛ وضعیت روز و ارتباط آن با دارایی خود را بررسی کنید.
برای هر اقدام، مالک، زمانبندی، وابستگی و روش تأیید اصلاح مشخص شوند. اگر اصلاح فوری ممکن نیست، کنترل موقت و تصمیم دربارهٔ ریسک باقیمانده توسط مسئول دارای اختیار ثبت شود. اولویت باید قابل توضیح باشد، نه صرفاً مرتبسازی یک ستون عددی.
اگر شرایط اجرا تغییر کرد یا نشانهٔ اختلال دیده شد، ادامهٔ بررسی باید طبق روال توقف و اطلاعرسانی مدیریت شود. پایان برنامهٔ اسکن بر سلامت سرویس اولویت ندارد. هیچ وعدهٔ عمومی برای اسکن بدون قطعی یا کشف تمام ضعفها قابل اتکا نیست.
گزارش مدیریتی، پوشش، مهمترین ریسکها و اولویت اقدام را بیان کند. بخش فنی شامل دارایی و مالک، شاهد، وضعیت اعتبارسنجی، راهکار پیشنهادی و محدودیت باشد. فایل خام ابزار میتواند ضمیمهٔ محدود باشد، اما جای تحلیل و گزارش قابل استفاده را نمیگیرد.
موارد بررسینشده و ورود ناموفق باید کنار یافتهها دیده شوند. گزارشها میتوانند ساختار شبکه و وضعیت ضعفها را آشکار کنند؛ افراد مجاز، روش انتقال، محل نگهداری و مدت نگهداری از قبل تعیین شوند. رمز، کلید و اطلاعات شخصی غیرضروری را در خروجی یا درخواست عادی پشتیبانی تکثیر نکنید.
اصلاح با مجوز تغییر، بکاپ تنظیمات و مسیر بازگشت انجام شود. اسکن، اختیار خودکار نصب وصله یا تغییر قواعد همهٔ تجهیزات نیست. پس از تغییر، کارکرد خدمت و نتیجهٔ بررسی امنیتی هر دو آزموده شوند.
در اسکن مجدد، مطمئن شوید همان دارایی و بررسی لازم در دسترساند. ناپدیدشدن هشدار بهدلیل بستهشدن مسیر یا ورود ناموفق، اثبات رفع ضعف نیست. اگر روش یا پوشش تغییر کرده، مقایسه با گزارش قبلی باید آن تفاوت را نشان دهد.
برای روند دورهای، یافتههای جدید، رفعشده و باقیمانده و موارد خارج از پوشش را جدا دنبال کنید. با تغییر داراییها، برنامه نیز بازبینی شود. روال نگهداری با بخش مانیتورینگ و پشتیبانی و سیاست بازیابی با پشتیبانگیری و بازیابی مرتبط است.
تعداد و نوع دارایی، شعب، روش دسترسی، ابزار و مجوز، حساسیت سرویس، عمق اعتبارسنجی و اسکن مجدد بر هزینه اثر دارند. اسکن محدودِ بدون احراز هویت با بررسی گسترده و تحلیل یافتهها دامنهٔ یکسان ندارد.
پیشنهادها را با پوشش و اقلام تحویل مقایسه کنید: گزارش صرفاً خام است یا تحلیل شده؟ اعتبارسنجی و پیگیری شامل کار هستند؟ هزینهٔ اجرای اولیه، اصلاحات و برنامهٔ دورهای جدا مشخص شوند. این راهنما مبلغ ثابت یا زمان عمومی برای تمام شبکهها ارائه نمیکند.
برای شروع، تعداد تقریبی داراییها، نوع سرویس، هدف بررسی و محدودیتهای اجرا را در بخش پشتیبانی ویوان نت توضیح دهید. رمز، گزارش آسیبپذیری یا نشانیهای محرمانه را در درخواست عمومی قرار ندهید. پس از نیازسنجی، دامنه و مجوز، روش و اقلام تحویل قابل تعریف است.
فرض کنید برای چند سرور مجاز، یک بررسی با احراز هویت انجام شده و یافتهای برای اصلاح ثبت شده است. پس از تغییر، گزارش جدید آن هشدار را نشان نمیدهد. قبل از اعلام رفع مشکل، تیم باید پوشش و موفقیت ورود را با اجرای قبلی مقایسه کند.
اگر ورود مجاز در اجرای دوم ناموفق بوده، نتیجهٔ بررسی محلی قابل مقایسه نیست. ابتدا علت و دسترسی لازم در دامنهٔ تأییدشده بررسی میشوند و سپس آزمون مناسب تکرار میشود. فقط بعد از شاهد معتبر و بررسی کارکرد خدمت، وضعیت یافته تغییر میکند.
این سناریو اهمیت پوشش را نشان میدهد و پروژهٔ واقعی ویوان نت نیست. نام محصول، ضعف واقعی یک سازمان یا نتیجهٔ عددی ادعایی ارائه نمیکند.
این راهنما از مجموعهٔ امنیت شبکه و اطلاعات ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
خیر. اسکن، نشانههای ضعف و وضعیت داراییهای قابل بررسی را شناسایی میکند. تست نفوذ برای آزمون کنترلشدهٔ امکان سوءاستفاده، دامنه و مجوز جداگانه لازم دارد. خروجی اسکن، اثبات موفقیت نفوذ یا گزارش ممیزی کامل نیست.
اسکن بدون احراز هویت از اطلاعات قابل مشاهدهٔ سرویسها استفاده میکند. دسترسی مجاز میتواند امکان بررسی جزئیات محلی بیشتری را فراهم کند؛ اما سطح دسترسی و موفقیت ورود باید بررسی شوند. داشتن نام کاربری در تنظیمات، بهتنهایی نشاندهندهٔ اسکن معتبر نیست.
برنامه به حساسیت دارایی، تغییر سرویسها، وضعیت تهدید و امکان اجرای ایمن بستگی دارد. بررسی دورهای، پس از تغییر مهم و بعد از اصلاح میتواند در برنامه باشد؛ بازهٔ ثابت برای همهٔ شبکهها مناسب نیست.
بله، اثر به روش بررسی و حساسیت تجهیزات بستگی دارد. دامنه، زمانبندی، پایلوت، محدودیت آزمون و شرایط توقف باید تأیید شوند. تجهیزات حساس یا قدیمی نیاز به بررسی روش مناسب دارند؛ نبود اختلال را برای همهٔ اسکنها نمیتوان تضمین کرد.
این نتیجه فقط دربارهٔ پوشش و بررسی انجامشده معنا دارد. دارایی خارج از دسترس، ورود ناموفق، بررسی اجرانشده یا دادهٔ تشخیص ناقص ممکن است دیده نشود. وضعیت پوشش و محدودیتها باید کنار نتیجهٔ یافتهها گزارش شوند.
تعداد و نوع دارایی، شعب، روش دسترسی، ابزار و مجوز، عمق اعتبارسنجی، گزارش و اسکن مجدد اثر دارند. اجرای اولیه، اصلاحات و پایش دورهای از نظر دامنه و هزینه جدا مشخص شوند؛ قیمت بدون نیازسنجی قابل اتکا نیست.
منابع برای مبانی بررسی، نمونهٔ تفاوت روشها و اولویتبندیاند. قابلیت محصول و وضعیت روز آسیبپذیری باید در بستر واقعی بررسی شوند؛ مقاله ابزار مشخصی را برای تمام سازمانها تجویز نمیکند.
داراییها، هدف و محدودیتهای بررسی را توضیح دهید تا روش اجرا و گزارش مناسب مشخص شود.
ثبت درخواست مشاوره ←