موجودی و اولویت
دارایی، نیاز واقعی و ریسک تأخیر را مشخص کنید.
در حال آمادهسازی صفحه
بهروزرسانی با اولویت روشن و نتیجهٔ قابل تأیید. مدیریت Patch باید مشخص کند کدام دارایی به اصلاح نیاز دارد، تغییر چگونه آزموده و اجرا میشود و پس از نصب چه شاهدی برای رفع ضعف داریم؛ پیام موفقیت ابزار، پایان بررسی نیست.
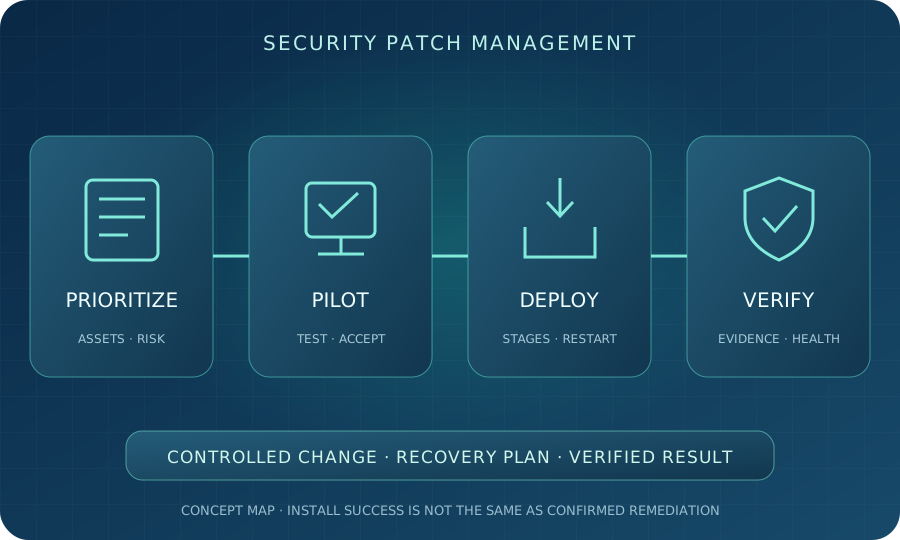
نقشهٔ مفهومی آموزشی؛ نصب کنترلشده باید با پوشش دارایی و تأیید نتیجه همراه باشد.
مدیریت وصله یا Patch Management، یک فرآیند نگهداری است، نه فقط اجرای بهروزرسانی. باید دارایی و اصلاح مورد نیاز شناخته شوند، اولویت و روش اجرا تعیین شود و نتیجه پس از تغییر بررسی شود.
راهنمای NIST SP 800-40 Rev. 4، شناسایی، اولویتبندی، دریافت، نصب و تأیید نصب بهروزرسانیها را در مدیریت وصلهٔ سازمانی قرار میدهد. این مقاله چارچوب تعریف پروژه است؛ دستور نصب گروهی روی تجهیزات واقعی یا وعدهٔ بهروزرسانی بدون اختلال ارائه نمیکند.
دارایی، نیاز واقعی و ریسک تأخیر را مشخص کنید.
سازگاری، اثر تغییر و مسیر بازگشت را بررسی کنید.
نصب را با مجوز، زمان نگهداری و شرط توقف اجرا کنید.
وضعیت واقعی، کارکرد سرویس و موارد باقیمانده را بسنجید.
بهروزرسانی امنیتی ممکن است برای سیستمعامل، برنامه، کتابخانه یا firmware تجهیزات لازم باشد. رایانههای کاربران، لپتاپ دورکار، سرورها و تجهیزات شبکه الزاماً با ابزار و روش یکسان مدیریت نمیشوند. دامنه و پشتیبانی سازنده برای هر گروه جدا مشخص شوند.
موجودی ناقص، نتیجهٔ ناقص میسازد. اگر لپتاپ خارج از دفتر یا تجهیز فراموششده در فهرست نباشد، گزارش نصب بقیهٔ دستگاهها پوشش آن را ثابت نمیکند. موجودی باید با تغییر سازمان بهروز و با گزارش ابزار تطبیق داده شود.
اسکن آسیبپذیری شبکه میتواند نشانههای ضعف را پیدا کند. مدیریت آسیبپذیری شامل تحلیل، اولویت اقدام و پیگیری است؛ نصب وصله یکی از روشهای اصلاح است. همهٔ یافتهها با وصله رفع نمیشوند و ممکن است تغییر تنظیم، دسترسی یا طراحی لازم باشد.
از طرف دیگر، صرف اجرای نصبکننده نشان نمیدهد یافتهٔ مشخص رفع شده است. ارتباط بین دارایی، یافته، وصلهٔ مناسب، نتیجهٔ نصب و بررسی مجدد باید قابل پیگیری باشد. وضعیت یک مورد را فقط بهدلیل بستهشدن درخواست تغییر، «رفعشده» ثبت نکنید.
اهمیت دارایی، دسترسپذیری از بیرون، وضعیت تهدید و اثر ضعف بر خدمت را کنار شدت فنی قرار دهید. طبق راهنمای FIRST برای CVSS، امتیاز پایه بهتنهایی جای تحلیل ریسک محیط را نمیگیرد. نسخه و منبع امتیاز را ثبت کنید تا مقایسه گمراهکننده نباشد.
فهرست KEV نهاد CISA، مواردی با شواهد سوءاستفادهٔ واقعی را گردآوری میکند و ورودی اولویتبندی است. مخزن رسمی دادههای KEV نیز برای دسترسی به داده وجود دارد. نبود یک ضعف در این فهرست، بیخطر بودن آن را ثابت نمیکند.
برنامهٔ عادی نگهداری باید مسیر اضطراری برای موارد پرریسک هم داشته باشد. در تصمیم فوری، دامنهٔ آزمون و تأیید متناسب با فوریت تنظیم میشود، نه اینکه مجوز و کنترل تغییر حذف شوند. مهلت واحد برای تمام تجهیزات یا وعدهٔ وصلهگذاری بدون قطعی، با تفاوت بسترها سازگار نیست.
برای هر اقدام، مسئول، موعد، پیشنیاز و روش تأیید تعیین شود. اگر تأخیر ضروری است، دلیل و ریسک باقیمانده با فرد دارای اختیار ثبت شوند. رسیدگی فوری و نصب بدون برنامه یک مفهوم نیستند.
بسته را از مسیر رسمی و مورد اعتماد سازنده دریافت و اصالت آن را با روش اعلامشدهٔ همان سازنده بررسی کنید. وصله باید با محصول، نسخه و معماری درست تطبیق داده شود. پیشنیازها، تغییرات و محدودیتهای یادداشت انتشار پیش از اجرا خوانده شوند.
قبل از تغییر، وضعیت فعلی و بکاپ مناسب ثبت و امکان بازیابی بررسی شود. صرف وجود یک فایل بکاپ یا snapshot، آمادگی بازگشت را تضمین نمیکند؛ زمان بازیابی، سازگاری داده و وابستگی سرویس مهماند. snapshot ماشین مجازی جای برنامهٔ مستقل پشتیبانگیری و بازیابی را نمیگیرد.
حذف یا برگشت همهٔ بهروزرسانیها ممکن نیست؛ برای برخی تغییرات firmware، ساختار داده یا نسخه، روش بازگشت محدود است. طرح باید روش پشتیبانیشده و مسئول تصمیم را روشن کند. بازگشت همچنین میتواند ضعف قبلی را برگرداند؛ ریسک و کنترل موقت پس از آن دوباره بررسی شوند.
گروه پایلوت باید نمایندهٔ برنامهها، سختافزار و شرایط استفاده باشد، نه فقط چند سیستم سادهٔ واحد IT. در راهنمای برنامهٔ انتشار Microsoft، گروه محدود برای اعتبارسنجی و سپس انتشار گسترده توضیح داده شده است. این نمونهٔ Windows را نباید دستور آماده برای همهٔ تجهیزات دانست.
برای هر گروه، معیار عبور به مرحلهٔ بعد تعریف کنید: نتیجهٔ نصب، کارکرد برنامه، ارتباط، اثر بر منابع و گزارش خطا. اگر نشانهٔ اختلال مهم دیده شد، انتشار بیشتر متوقف و مسئول مطلع شود. تعداد و اندازهٔ گروهها باید با بستر و توان پشتیبانی سازمان هماهنگ باشند.
سرور حساس، خوشه یا تجهیز شبکه نیاز به ترتیب تغییر و بررسی وابستگی دارد. وجود افزونگی، مجوز بهروزرسانی همزمان همهٔ اعضا نیست؛ ظرفیت باقیمانده، روش سازنده و امکان ادامهٔ خدمت باید پیش از اجرا بررسی شوند.
فرآیند باید برای دستگاه آفلاین، خطای ارتباط و نصب ناقص هم تکلیف داشته باشد. اجرای خودکار روی همهٔ داراییها بدون محدودیت، روش عمومی این راهنما نیست. یک ابزار مدیریت، جای مجوز مالک و ارزیابی اثر تغییر را نمیگیرد.
بعضی بهروزرسانیها برای اعمال کامل به راهاندازی مجدد سیستم یا سرویس وابستهاند؛ برخی دیگر چنین نیازی ندارند. وضعیت ابزار، راهنمای سازنده و نسخهٔ واقعاً در حال اجرا را بررسی کنید. بستهٔ نصبشده ممکن است هنوز به معنی فعالشدن اصلاح نباشد.
زمان راهاندازی مجدد، اطلاعرسانی، دسترسی بازیابی و آزمون پس از آن در برنامه قرار بگیرند. برای خدمت حساس، روشنشدن دستگاه کافی نیست؛ مسیر کار واقعی و وابستگیها نیز باید آزموده شوند. تعویق نامحدود راهاندازی مجدد را نصب کامل ثبت نکنید.
شاهد نصب، وضعیت نسخه یا بسته، نیاز به راهاندازی مجدد و نتیجهٔ کارکرد سرویس را کنار هم ببینید. در صورت نیاز، بررسی مجدد امنیتی در دامنهٔ مجاز انجام شود. اگر دستگاه یا بررسی لازم در دسترس نباشد، نبود هشدار شاهد رفع ضعف نیست.
شمارهٔ نسخهٔ نمایشی همیشه وضعیت اصلاح را کامل نشان نمیدهد. توضیح Red Hat دربارهٔ backporting نشان میدهد اصلاح امنیتی میتواند به نسخهٔ موجود منتقل شود. برای آن بستر، وضعیت بسته و اطلاعیهٔ سازنده را ملاک قرار دهید؛ صرف مقایسه با شمارهٔ نسخهٔ عمومی کافی نیست.
برای بستن یافته، روش و شاهد تأیید و زمان آن ثبت شود. وضعیت هشدار اولیه و نتیجهٔ جدید باید قابل مقایسه باشند. گزارش یک موتور یا کاهش تعداد هشدارها، تضمین امنیت کامل نیست و جای بررسی کارکرد سرویس را نمیگیرد.
اگر وصله فعلاً وجود ندارد، نصب آن ممکن نیست یا محصول خارج از پشتیبانی است، مورد نباید بیصدا از گزارش حذف شود. علت، مالک، کنترل موقت و موعد بازبینی ثبت شوند. راهکار موقت فقط با مستندات سازنده و تأیید مسئول مناسب انتخاب شود.
محدودکردن دسترسی یا جداکردن بخش حساس ممکن است ریسک را کاهش دهد، اما رفع کامل ضعف نیست. برای محصول بدون مسیر اصلاح قابل اتکا، برنامهٔ مهاجرت یا جایگزینی بررسی شود. پذیرش ریسک، تصمیم مسئول دارای اختیار است، نه نتیجهٔ خودکار ابزار نصب.
ابزار را با پشتیبانی سیستمعامل، برنامههای جانبی، firmware، شعب، دستگاه دورکار و نیاز گزارش بسنجید. نام یک کنسول، پوشش همهٔ محصولات را تضمین نمیکند. ممکن است بخشی با ابزار متمرکز و بخشی با روش کنترلشدهٔ سازنده مدیریت شود.
در گزارش، تعداد دارایی مورد انتظار و واقعی، وضعیت ارتباط، نصب، تأیید و استثناها جدا دیده شوند. دادهٔ قدیمی و دارایی خارج از دسترس نباید درصد موفقیت را بیدلیل بالا ببرند. برای روند، موارد جدید، رفعشده و باقیمانده با دامنهٔ قابل مقایسه دنبال شوند.
گزارش مدیریتی اولویت و تصمیم لازم را نشان دهد و گزارش فنی شامل دارایی، وصله، شاهد، خطا و مسئول پیگیری باشد. اطلاعات ساختار شبکه و وضعیت ضعفها محرمانهاند؛ نقش افراد، روش تحویل و مدت نگهداری مشخص شوند.
تعداد و نوع دارایی، تنوع نرمافزار، شعب، ابزار و مجوز، عمق آزمون، ساعات نگهداری و دامنهٔ تأیید بر هزینه اثر دارند. بررسی اولیه و اصلاح عقبماندگی با نگهداری دورهای یک دامنه ندارند.
پیشنهادها را با اقلام تحویل مقایسه کنید: پایلوت، بکاپ، رسیدگی به خطا، راهاندازی مجدد و بررسی نتیجه شامل کار هستند؟ هزینهٔ اجرای اولیه، ابزار و خدمت مستمر جدا مشخص شوند. بدون نیازسنجی، مبلغ یا مدت ثابت برای همهٔ شبکهها قابل اتکا نیست.
تعداد تقریبی دستگاه و سرور، بسترها، وضعیت نگهداری فعلی و محدودیت زمان تغییر را در بخش پشتیبانی ویوان نت توضیح دهید. رمز، فهرست محرمانهٔ دارایی یا گزارش ضعف را در درخواست معمولی نفرستید. پس از نیازسنجی، دامنه، روش اجرا و معیار تحویل قابل تعریف است.
فرض کنید ابزار روی چند سرور مجاز نصب موفق گزارش میدهد، اما یکی از آنها برای تکمیل تغییر به راهاندازی مجدد نیاز دارد. تیم آن دستگاه را از موارد تأییدشده جدا میکند و زمان تغییر را با مسئول خدمت هماهنگ میکند.
بعد از راهاندازی مجدد، نسخهٔ در حال اجرا، کارکرد خدمت و نتیجهٔ بررسی مجاز تأیید میشوند. تنها با شاهد مناسب، وضعیت یافته به رفعشده تغییر میکند؛ پیام نصب موفق بهتنهایی برای این تصمیم کافی نبود.
این مثال آموزشی است، نه پروژهٔ واقعی یا نتیجهٔ عددی ویوان نت. روش نصب و تأیید باید با مستندات محصول و دامنهٔ توافقشده هماهنگ باشند.
این راهنما از مجموعهٔ امنیت شبکه و اطلاعات ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
فرآیندی برای شناسایی دارایی و بهروزرسانی مورد نیاز، اولویتبندی، آزمون، نصب کنترلشده و تأیید نتیجه است. دانلود یا اجرای یک بسته، بهتنهایی پوشش همهٔ دستگاهها و رفع آسیبپذیری را ثابت نمیکند.
زمانبندی به وضعیت تهدید، اهمیت و دسترسپذیری دارایی، راهنمای سازنده و امکان اجرای ایمن بستگی دارد. برنامهٔ دورهای باید مسیر رسیدگی فوری به موارد پرریسک هم داشته باشد؛ زمان ثابت برای همهٔ تجهیزات مناسب نیست.
خیر، نیاز به محصول و نوع تغییر بستگی دارد. برای بعضی بهروزرسانیها، تکمیل اعمال تغییر به راهاندازی مجدد سیستم یا سرویس وابسته است. وضعیت نصب، راهنمای سازنده و نسخهٔ واقعاً در حال اجرا باید بررسی شوند.
بازگشت همیشه با حذف ساده ممکن نیست. برخی تغییرات یا بهروزرسانیهای firmware محدودیت بازگشت دارند. روش پشتیبانیشده، بکاپ مناسب، زمان بازیابی و مسئول تصمیم باید پیش از نصب مشخص شوند؛ بازگشت ممکن است ضعف قبلی را دوباره فعال کند.
وضعیت با سازنده و مسئول سرویس بررسی شود. کنترل موقت تأییدشده، محدودکردن دسترسی یا برنامهٔ مهاجرت ممکن است لازم باشد. استثنا باید مالک، موعد بازبینی و ریسک باقیمانده داشته باشد؛ کنترل موقت را رفع کامل ضعف اعلام نکنید.
تعداد و نوع دارایی، سیستمعامل و نرمافزار، شعب، ابزار، مجوز، آزمون سازگاری، زمان نگهداری و نگهداری مستمر اثر دارند. بررسی اولیه، اجرای اصلاحات و خدمت دورهای از نظر دامنه و هزینه جدا مشخص شوند.
منابع برای تعریف فرآیند، اولویت و نمونهٔ روش انتشار هستند. قابلیت ابزار، وضعیت تهدید و روش نصب نسخهٔ انتخابی باید در زمان اجرا بررسی شوند.
بستر، تعداد داراییها و محدودیت زمان تغییر را توضیح دهید تا مسیر بررسی و اجرا مشخص شود.
ثبت درخواست مشاوره ←