دامنه و خط مبنا
دارایی، کنترل و وضعیت مورد انتظار را مشخص کنید.
در حال آمادهسازی صفحه
امنیت را بعد از راهاندازی رها نکنیم. بررسی مفید باید تغییرات مهم، وضعیت کنترلها و موارد نیازمند رسیدگی را روشن کند؛ همچنین نشان دهد کدام دستگاه یا منبع داده از دید تیم خارج شده است. گزارش بدون مسئول و پیگیری، پایان کار نیست.
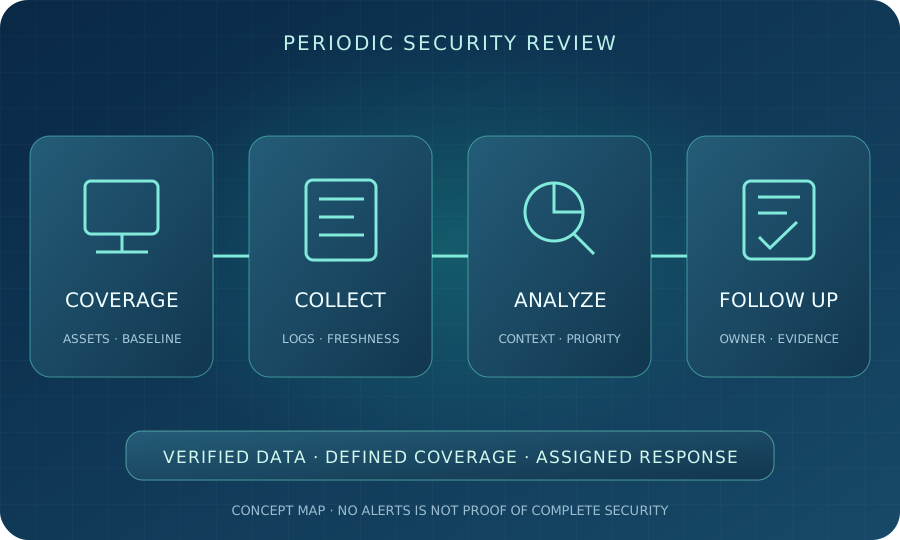
نقشهٔ مفهومی آموزشی؛ پوشش معتبر، دادهٔ تازه و مسئول پیگیری باید کنار هم دیده شوند.
پایش دورهای امنیتی، برنامهای برای بازبینی وضعیت کنترلها، تغییرات و ریسکهای باقیمانده است. هدف فقط مشاهدهٔ چراغ سبز تجهیزات نیست؛ باید مشخص شود چه چیزی بررسی شده، کدام نشانه نیاز به تحلیل دارد و اقدام بعدی با چه کسی است.
راهنمای NIST SP 800-137، دید نسبت به داراییها، تهدیدها، آسیبپذیریها و اثربخشی کنترلهای امنیتی را در برنامهٔ پایش مطرح میکند. این مقاله برای تعریف خدمت سازمانی است؛ بازدید محدود را معادل پوشش کامل یا کشف تضمینی همهٔ تهدیدها نمیداند.
دارایی، کنترل و وضعیت مورد انتظار را مشخص کنید.
تازگی، پوشش و سلامت دریافت رویداد را بسنجید.
نشانه را با زمینهٔ سرویس و شاهد بررسی کنید.
مسئول، موعد و نتیجهٔ رسیدگی را پیگیری کنید.
بازدید دورهای، بررسی برنامهریزیشده در یک زمان مشخص است؛ حضوری یا از راه دور بودن آن به دامنه بستگی دارد. پایش مداوم، به دریافت و بررسی داده و مسیر رسیدگی بین بازدیدها نیاز دارد. یک بازدید ماهانه، خودبهخود خدمت ۲۴ساعته یا تشخیص فوری ایجاد نمیکند.
ارزیابی امنیتی و ممیزی شبکه میتواند کنترل، فرآیند و شاهد را با دامنهٔ مشخص بررسی کند. اسکن آسیبپذیری نیز یکی از روشهای شناخت ضعف فنی است، نه تمام پایش. تست نفوذ، آزمون فعال با هدف و مجوز جداگانه است؛ درخواست بازدید، اختیار انجام آن را نمیدهد.
پایش دسترسپذیری در بخش مانیتورینگ و پشتیبانی مکمل بررسی امنیتی است، اما پاسخدادن سرویس، نبود فعالیت مشکوک را ثابت نمیکند. در پیشنهاد خدمت، هدف هر لایه و مسئول آن صریح باشد تا انتظار اشتباه شکل نگیرد.
داراییهای مهم، سرویسها، شعب، حسابهای مدیریتی و منابع دادهٔ قابل بررسی را ثبت کنید. خط مبنا، وضعیت تأییدشدهٔ مورد انتظار است؛ تغییر مجاز باید ثبت شود تا هر تفاوت، بیدلیل رخداد امنیتی فرض نشود.
در بستر ابری یا سرویس تأمینکننده، مسئولیت سازمان و ارائهدهنده تفکیک شود. قابل مشاهدهبودن یک تجهیز یا داشتن دسترسی گزارش، مجوز تغییر آن نیست. برای دسترسی بررسی، سطح لازم و ثبت فعالیت مدیران مشخص شوند؛ رمز در گزارش یا کانال عادی تکثیر نشود.
چکلیست باید با دامنه و نیاز سازمان هماهنگ باشد، نه اینکه برای همهٔ شبکهها یک فرم ثابت اجرا شود. این موارد نقطهٔ شروع تعریف بررسیاند و تحویل هرکدام به توافق بستگی دارد.
بررسی رک یا اتاق تجهیزات میتواند شامل کنترل دسترسی فیزیکی و وضعیت محیطِ مرتبط با خدمت باشد. آزمایش قطعی برق، تغییر تنظیمات یا بازکردن تجهیزات حساس بخشی خودکار از بازدید نیست؛ روش و مجوز آن جدا تعریف شوند.
برای هر هدف، منبع دادهٔ مناسب انتخاب کنید: رویداد ورود و تغییر مجوز، تغییر پیکربندی، هشدار Endpoint یا فعالیت سرویس. جمعآوری بیشترین حجم ممکن، الزاماً دید بهتر نمیدهد؛ داده باید برای پرسش امنیتی و دامنهٔ بررسی قابل استفاده باشد.
راهنمای مشترک ثبت رویداد و تشخیص تهدید در ASD’s ACSC، سیاست ثبت، تجمیع و ارتباط رویدادها، نگهداری امن و راهبرد تشخیص را کنار هم مطرح میکند. نوع رویدادهای لازم، مسئول بازبینی و مدت نگهداری از قبل مشخص شوند.
نام دستگاه، زمان و منطقهٔ زمانی، نوع رویداد و نتیجه باید قابل تفسیر باشند. اختلاف ساعت منابع میتواند ترتیب ظاهری وقایع را گمراه کند؛ هماهنگی زمان و وضعیت آن بررسی شود. خطای تبدیل قالب یا حذف فیلد مهم نیز میتواند قابلیت تحلیل را کاهش دهد.
رویدادها ممکن است اطلاعات کاربر، مسیر فایل یا ساختار شبکه را نشان دهند. دسترسی نقشمحور، حفاظت انتقال و محل نگهداری و ثبت تغییرات لازماند. مدت نگهداری را با نیاز بررسی، ظرفیت و الزامات سازمان تعیین کنید؛ عدد ثابت برای همهٔ بسترها مناسب نیست.
منبع دادهٔ مورد انتظار را با منبع واقعاً فعال مقایسه کنید. زمان آخرین دریافت، تأخیر، توقف عامل، خطای اتصال و وضعیت صف یا ذخیرهسازی باید قابل پیگیری باشند. لاگ دستگاه خاموش یا خارج از دسترس را دادهٔ سالمِ امروز فرض نکنید.
قطع لاگ را فوراً حمله یا صرفاً خرابی عادی اعلام نکنید؛ ابتدا شواهد بررسی شوند. هشدار سلامت مسیر دریافت هم باید مسئول داشته باشد. نبود رویداد در بازهای که منبع از دسترس خارج بوده، نتیجهٔ معتبر دربارهٔ امنیت آن بازه ایجاد نمیکند.
رویداد، هشدار و رخداد تأییدشده یکسان نیستند. تغییر مجاز، خطای تنظیم یا فعالیت مشکوک ممکن است به بررسی متفاوت نیاز داشته باشند. اهمیت دارایی، زمینهٔ فعالیت، تغییرات ثبتشده و شاهد مرتبط در اولویت رسیدگی لحاظ شوند.
برای مثبت کاذب، علت و تنظیم محدود را ثبت کنید؛ بستن قاعدهٔ کلی برای همهٔ دستگاهها راهحل عمومی نیست. پس از تغییر قاعده، اثر روی پوشش و نمونهٔ مجاز دوباره بررسی شود. معیار موفقیت فقط کمشدن تعداد هشدار نیست، بلکه قابل استفادهبودن خروجی و از دست نرفتن دید مورد نیاز است.
فهرست موارد باز با مسئول و موعد نگهداری شود. اگر یک هشدار چند بار تکرار شد، ارتباط آن با پروندهٔ قبلی مشخص باشد. از طرف دیگر، تغییر شرایط سرویس ممکن است اولویت را عوض کند؛ پروندهٔ قدیمی نباید بیبررسی همهٔ نشانههای جدید را پنهان کند.
پیش از بهرهبرداری، مسیر دریافت اعلان و جایگزین مسئول را تعیین کنید. رسیدن پیام به یک کانال، اثبات خواندهشدن یا رسیدگی نیست. زمان دریافت، بررسی اولیه، تصمیم و نتیجهٔ اقدام در پرونده ثبت شوند.
راهنمای پاسخ به رخداد NIST SP 800-61 Rev. 3، آمادگی، تشخیص، پاسخ و بازیابی را با مدیریت ریسک سازمان مرتبط میکند. پایش باید به روال مشخص پاسخ متصل باشد، نه اینکه همهٔ تصمیمها به زمان مشاهدهٔ اولین هشدار موکول شوند.
جداسازی دستگاه، بستن دسترسی یا تغییر قاعده میتواند روی خدمت اثر بگذارد. اختیار اقدام، شرایط تأیید و نیاز حفظ شواهد از قبل روشن شوند. در نشانهٔ رخداد، حذف عجولانهٔ فایل یا نصب مجدد همیشه انتخاب نخست نیست؛ هماهنگی با مسئول امنیت و مالک سرویس اهمیت دارد.
ساعات پوشش و تعهد رسیدگی باید در توافق ثبت شوند. این راهنما، پایش شبانهروزی، زمان پاسخ ثابت یا حضور SOC را بدون دامنه و منابع تعریفشده وعده نمیدهد.
فاصلهٔ بازدید با حساسیت سرویس، تغییرات و ریسک تعیین شود. برخی کنترلها را میتوان در بازبینی دورهای سنجید و برخی نشانهها به مسیر سریعتر نیاز دارند. انتخاب برنامهٔ یکسان برای شبکهٔ کوچک و خدمت حساس، مبنای مناسبی نیست.
افزودن شعبه، تغییر فایروال، راهاندازی سرویس، تغییر حساب مدیریتی یا رخداد میتواند بازبینی خارج از برنامه لازم کند. دامنهٔ بررسی پس از تغییر روشن شود؛ تغییر معماری یا افزایش تعداد دارایی نباید بدون اصلاح برنامهٔ پایش باقی بماند.
SIEM میتواند به گردآوری و ارتباط رویداد و بررسی نشانهها کمک کند؛ وجود کنسول بهتنهایی تیم پاسخ ایجاد نمیکند. راهنمای اجرایی SIEM و SOAR در ASD’s ACSC، این بسترها را در کمک به تشخیص، بررسی و پاسخ معرفی میکند. انتخاب باید با نیاز و توان نگهداری تناسب داشته باشد.
از هدف و منابع داده شروع کنید، سپس قابلیت و هزینهٔ ابزار را بسنجید. پوشش سیستمعامل و تجهیز، امکان گزارش، دسترسپذیری و ظرفیت پردازش مهماند. ادغام چند ابزار نیز نیاز به بررسی سلامت مسیر دارد؛ تعداد ابزار بیشتر، خودبهخود پوشش بیشتر نیست.
اقدام خودکار باید دامنه، اختیار، محدودیت و مسیر توقف داشته باشد. این مقاله فعالکردن پاسخ خودکار روی همهٔ تجهیزات یا نصب محصول خاص را تجویز نمیکند. ابتدا قابلیت در محیط و سناریوی مجاز بررسی شود.
گزارش مدیریتی، پوشش، ریسک مهم و تصمیم لازم را نشان دهد. بخش فنی شامل دارایی، شاهد، وضعیت بررسی، اقدام پیشنهادی و مسئول باشد. خروجی خام کنسول میتواند ضمیمهٔ محدود باشد، نه جای گزارش قابل استفاده.
برای مقایسهٔ دورهها، تغییر موجودی، منابع داده و قواعد را اعلام کنید. کمشدن هشدار پس از حذف یک منبع، پیشرفت امنیت نیست. موارد جدید، رفعشده، باقیمانده و نامشخص جدا دنبال شوند و محدودیتها کنار نتیجه دیده شوند.
اصلاحات با دامنه و مجوز تغییر انجام و سپس نتیجه بررسی شود. پیگیری وصلههای امنیتی، وضعیت حفاظت Endpoint و سیاست کنترل دسترسی و فیلترینگ میتوانند به این چرخه متصل شوند؛ گزارش بازدید اختیار خودکار تغییر همهٔ آنها نیست.
تعداد و نوع دارایی، شعب، منابع و حجم داده، ابزار و مجوز، عمق تحلیل، ساعات پوشش و نیاز حضور بر هزینه اثر دارند. بازدید محدود با دریافت داده، تحلیل و پیگیری مستمر دامنهٔ یکسان ندارد.
آمادهسازی اولیه، خدمت دورهای و اصلاحات جدا مشخص شوند. معلوم باشد گزارش، رسیدگی به هشدار، بررسی خارج از برنامه و بازدید حضوری شامل کار هستند یا خیر. بدون نیازسنجی، قیمت یا برنامهٔ ثابت برای همهٔ شبکهها قابل اتکا نیست.
تعداد تقریبی داراییها، سرویسهای مهم، روش نگهداری فعلی و هدف بررسی را در بخش پشتیبانی ویوان نت توضیح دهید. رمز، فایل لاگ یا گزارش محرمانه را در درخواست معمولی ارسال نکنید. پس از نیازسنجی، دامنه، زمانبندی و اقلام تحویل قابل تعریف است.
فرض کنید در گزارش جدید یک شعبه، تعداد هشدارها کاهش یافته است. تیم قبل از اعلام بهبود، فهرست منابع و زمان آخرین دریافت را با دورهٔ قبلی مقایسه میکند و میبیند یکی از منابع مهم دادهٔ تازه نمیفرستد.
ابتدا علت وقفه با دسترسی مجاز بررسی و محدودیت پوشش در گزارش ثبت میشود. بعد از بازگشت دریافت داده، سلامت مسیر و بررسی مرتبط دوباره آزموده میشوند. کاهش هشدار در بازهٔ بدون داده، بهتنهایی پیشرفت امنیت نبود.
این مثال آموزشی است، نه پروژهٔ واقعی ویوان نت و نه اثبات حمله. علت وقفه و اقدام باید با شواهد، بستر و اختیار سازمان بررسی شوند.
این راهنما از مجموعهٔ امنیت شبکه و اطلاعات ویوان نت است. برای شناخت مجموعه، معرفی ویوان نت را ببینید.
بازدید دورهای، بررسی برنامهریزیشده در زمان مشخص است. پایش مداوم به دریافت و بررسی منظم داده و مسیر رسیدگی بین بازدیدها وابسته است. بازدید ماهانه بهتنهایی به معنی کشف فوری رخداد یا خدمت شبانهروزی نیست؛ ساعات و دامنهٔ پوشش باید توافق شوند.
برنامه به اهمیت سرویس، تغییرات شبکه، وضعیت تهدید و منابع تیم بستگی دارد. علاوه بر بازبینی دورهای، تغییر مهم یا رخداد میتواند بررسی خارج از برنامه لازم کند. فاصلهٔ یکسان برای همهٔ تجهیزات و سازمانها مناسب نیست.
خیر. ابتدا موجودی، سلامت ارسال و دریافت داده، تازگی رویداد و اجرای قواعد بررسی شوند. نبود هشدار در زمان قطع لاگ یا خارجبودن دستگاه از پوشش، شاهد سلامت نیست؛ محدودیت پوشش باید در گزارش دیده شود.
خیر، ابتدا هدف، منابع داده، مسئول رسیدگی و نیاز گزارش مشخص شوند. SIEM میتواند به تجمیع و تحلیل رویداد کمک کند، اما انتخاب آن به مقیاس و توان نگهداری بستگی دارد. خرید ابزار بدون دادهٔ قابل اتکا و فرآیند پاسخ، پایش مؤثر ایجاد نمیکند.
الزاماً خیر. آزمون فعال، اسکن، اصلاح تنظیمات یا نصب وصله نیاز به دامنه و مجوز روشن دارند. گزارش بررسی، اختیار خودکار تغییر یا آزمون مخرب ایجاد نمیکند؛ اقلام تحویل و موارد خارج از دامنه باید صریح باشند.
تعداد و نوع دارایی، شعب، منابع و حجم داده، ابزار، عمق تحلیل، ساعات پوشش، بازدید حضوری و دامنهٔ پیگیری اثر دارند. آمادهسازی اولیه، خدمت دورهای و اصلاحات جدا مشخص شوند؛ قیمت ثابت بدون نیازسنجی قابل اتکا نیست.
منابع برای مبانی پایش، ثبت رویداد و ارتباط با پاسخ به رخداد هستند. دامنه و روش مناسب باید در بستر واقعی و زمان اجرای خدمت بررسی شوند.
داراییها، هدف بررسی و محدودیتهای سازمان را توضیح دهید تا برنامهٔ بازدید و رسیدگی مشخص شود.
ثبت درخواست مشاوره ←